Quelle norme de cybersécurité choisir ? ISO 27001, NIST et obligations sectorielles
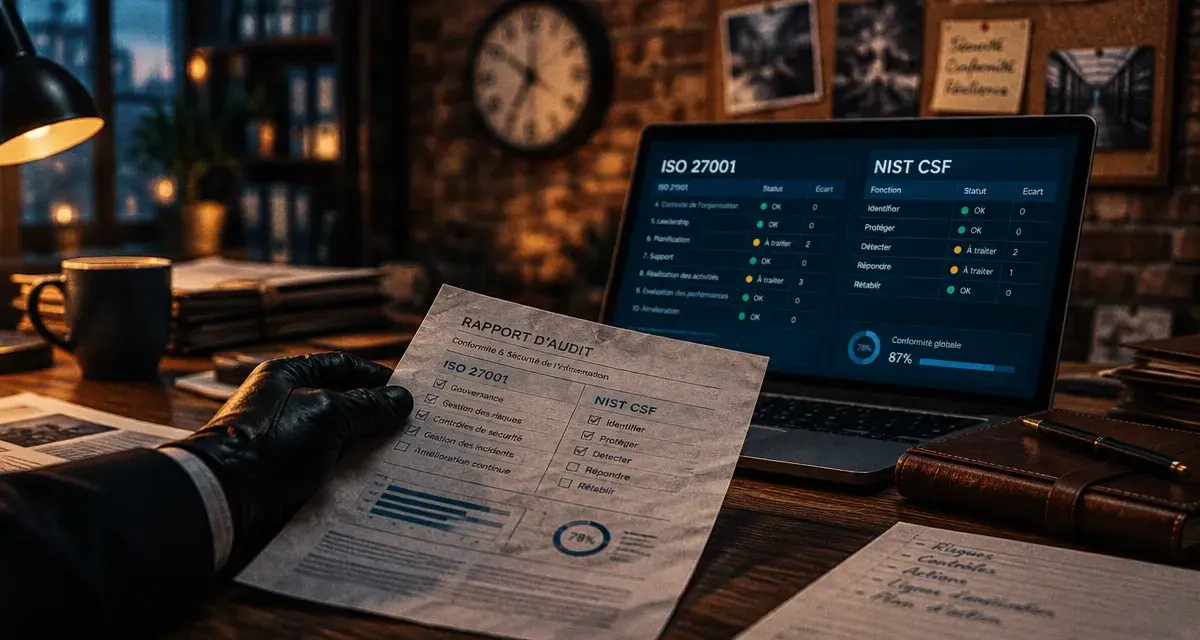
Une norme de cybersécurité aide à organiser la protection des informations, mais toutes les références ne répondent pas au même besoin. ISO 27001 structure un système de management, le NIST propose un cadre de pilotage, tandis que NIS2 et DORA imposent des obligations aux organisations concernées. Le bon choix dépend donc de votre activité, de vos risques et des preuves attendues par vos clients.
Norme, cadre, réglementation : distinguer les engagements
Une norme de cybersécurité formalise des exigences ou des recommandations pour sécuriser une organisation. Elle permet de dépasser les initiatives isolées : responsabilités définies, risques évalués, mesures de protection suivies et amélioration continue. Son adoption est généralement volontaire, mais un contrat ou un texte réglementaire peut rendre certaines exigences incontournables.
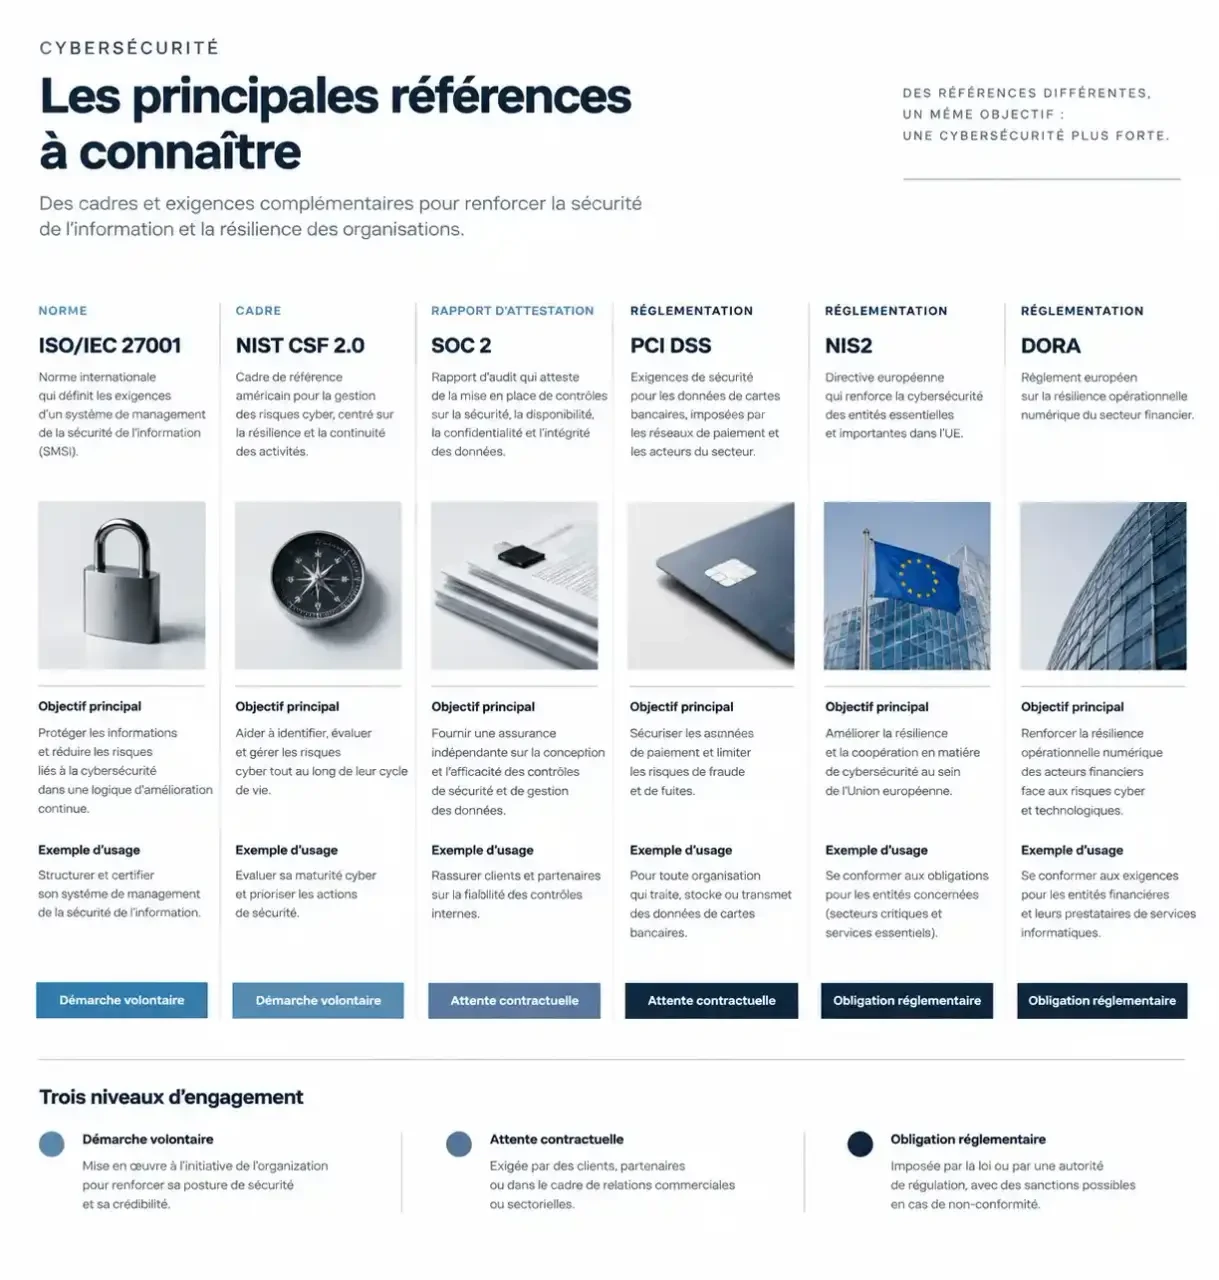
Un cadre de cybersécurité fournit plutôt une structure pour organiser les pratiques et évaluer leur maturité. Le NIST Cybersecurity Framework, par exemple, aide à piloter la sécurité sans constituer une certification comparable à ISO 27001. Une réglementation impose, elle, des obligations juridiques à des entités entrant dans son champ d’application.
La certification est une autre notion : un organisme tiers atteste la conformité à un référentiel, sur un périmètre défini. Un label repose sur les règles propres au dispositif qui l’attribue. Ni l’un ni l’autre ne garantit l’absence d’incident. Il faut toujours vérifier ce qui a été évalué, selon quels critères et sur quel périmètre.
Ces démarches poursuivent trois objectifs complémentaires : la confidentialité, pour limiter les accès non autorisés ; l’intégrité, pour empêcher les modifications indues ; la disponibilité, pour maintenir l’accès aux services et aux données nécessaires.
Les références à comparer selon le résultat attendu
Il n’existe pas de référentiel universel remplaçant tous les autres. Certains organisent le management, d’autres orientent les contrôles techniques ou répondent à une obligation sectorielle. Ce tableau permet de les situer sans confondre leurs statuts.
| Référence | Nature et objectif | Usage et niveau de contrainte |
|---|---|---|
| ISO/IEC 27001 | Norme d’exigences pour un système de management de la sécurité de l’information, ou SMSI. | Tout secteur ; certification possible, parfois exigée contractuellement. |
| ISO/IEC 27002 et ISO/IEC 27032 | Recommandations sur les mesures de sécurité pour la première ; orientations en cybersécurité pour la seconde. | Appui à la mise en œuvre ; pas des certifications de SMSI équivalentes à ISO 27001. |
| NIST CSF 2.0 | Cadre structurant la gouvernance et la gestion des risques cyber. | Tout secteur ; utile pour établir une situation initiale et une cible. |
| SOC 2 | Rapport d’attestation sur des contrôles d’une organisation de services. | Souvent demandé aux prestataires numériques ; attente principalement commerciale ou contractuelle. |
| PCI DSS | Standard de sécurité des données de cartes de paiement. | Organisations concernées par ces données ; exigences liées à l’écosystème du paiement. |
| NIS2 | Directive européenne portant notamment sur la gestion des risques et la notification des incidents. | Entités concernées selon leur secteur, leur taille et les règles nationales applicables. |
| DORA | Règlement européen sur la résilience opérationnelle numérique. | Secteur financier ; obligations concernant notamment les risques TIC, les incidents et les prestataires. |
Pour approfondir l’analyse des risques, EBIOS Risk Manager, méthode de l’ANSSI, aide à construire des scénarios et à déterminer les mesures de traitement. COBIT traite plus largement de la gouvernance des systèmes d’information. Ces références peuvent compléter un SMSI plutôt que le remplacer.
Les usages d’intelligence artificielle demandent aussi une attention spécifique : ISO/IEC 42001:2023 concerne le système de management de l’IA, ISO/IEC 23894:2023 la gestion de ses risques, et le NIST AI RMF 1.0 propose un cadre dédié. Ils complètent la cybersécurité sans se substituer aux contrôles d’accès ou à la protection des données.
Choisir selon son activité, ses clients et ses dépendances
Partir des obligations avant de viser une certification
Commencez par identifier vos obligations légales et contractuelles. Une entreprise financière doit examiner DORA ; une organisation relevant de NIS2 doit vérifier les dispositions nationales applicables. Une certification ISO 27001 peut soutenir ces démarches, mais elle ne vaut pas automatiquement conformité réglementaire. Le RGPD reste également à considérer lorsque des données personnelles sont traitées.
Pour une PME sans exigence de certification immédiate, un cadre comme le NIST CSF peut servir à hiérarchiser les actions. Pour un éditeur SaaS répondant à des appels d’offres, ISO 27001 ou un rapport SOC 2 peut devenir pertinent selon les demandes des acheteurs. Demandez quel justificatif est réellement attendu avant d’engager le projet.
Définir un périmètre qui reflète le service réel
Le choix dépend aussi des actifs critiques : chaîne de production, plateforme client, données sensibles ou infrastructure externalisée. Une démarche limitée au siège peut être peu convaincante si le service vendu repose sur une plateforme non couverte. Vérifiez les activités, sites et équipes inclus, mais aussi les interfaces avec les prestataires.
La sécurité ressemble à un tissu : sa résistance dépend autant des coutures que des fibres. Dans une entreprise, ces coutures sont les passages entre équipes et fournisseurs : création d’un compte chez un sous-traitant, transfert d’un fichier, fin d’un contrat. Examiner ces jonctions révèle souvent des responsabilités floues. Pour chacune, désignez qui autorise l’accès, qui le retire et qui conserve la preuve du contrôle.
Transformer le référentiel en pratiques vérifiables
Adopter une norme ne consiste pas à acheter un dossier de procédures. La démarche doit relier chaque risque important à une décision, un responsable et des mesures effectivement appliquées.
- Cadrer le projet : définir le périmètre, le sponsor de direction, les ressources et les objectifs.
- Évaluer les écarts : comparer les pratiques existantes aux exigences, en examinant aussi les preuves disponibles.
- Analyser les risques : identifier les informations critiques, les scénarios de menace et leurs conséquences opérationnelles.
- Traiter les priorités : renforcer les accès, les sauvegardes, les mises à jour, la gestion des tiers et la réponse aux incidents.
- Vérifier et améliorer : tester les mesures, réaliser les audits nécessaires et corriger les écarts constatés.
Face au risque de rançongiciel, par exemple, documenter une politique de sauvegarde ne suffit pas. Il faut vérifier la protection des copies, tester une restauration et déterminer qui décide de la reprise. La résilience se mesure dans l’exécution, pas seulement dans la documentation.
Pour préparer une certification ISO 27001, prévoyez notamment l’audit interne, la revue de direction et le traitement des non-conformités avant l’évaluation externe. Le budget et le calendrier dépendent du périmètre, de la maturité et des ressources mobilisées : un diagnostic initial est plus fiable qu’une promesse forfaitaire sans examen préalable.
Enfin, suivez quelques indicateurs utiles : comptes sensibles réexaminés, restaurations testées, écarts corrigés et incidents analysés. Le bon référentiel est celui qui rend vos décisions de sécurité plus cohérentes et vos contrôles vérifiables, tout en répondant aux obligations et aux attentes de vos partenaires.
- Quelle norme de cybersécurité choisir ? ISO 27001, NIST et obligations sectorielles - 5 novembre 2026
- Quel poste en cybersécurité viser ? Missions, filtres de recherche et critères de choix - 4 novembre 2026
- Alternance commercial : cibler les bonnes offres, pas seulement la bonne ville - 3 novembre 2026
Articles qui pourraient vous intéresser :
 Développeur blockchain : 520 € de TJM moyen et 3 langages indispensables pour réussir
 IA pour CSS : générer un design web moderne sans écrire une ligne de code
 Conseil en intelligence artificielle : stratégie, gouvernance et adoption, que faut-il attendre ?
 ESN cybersécurité : pourquoi un audit sans plan d’action reste insuffisant