ESN cybersécurité : pourquoi un audit sans plan d’action reste insuffisant
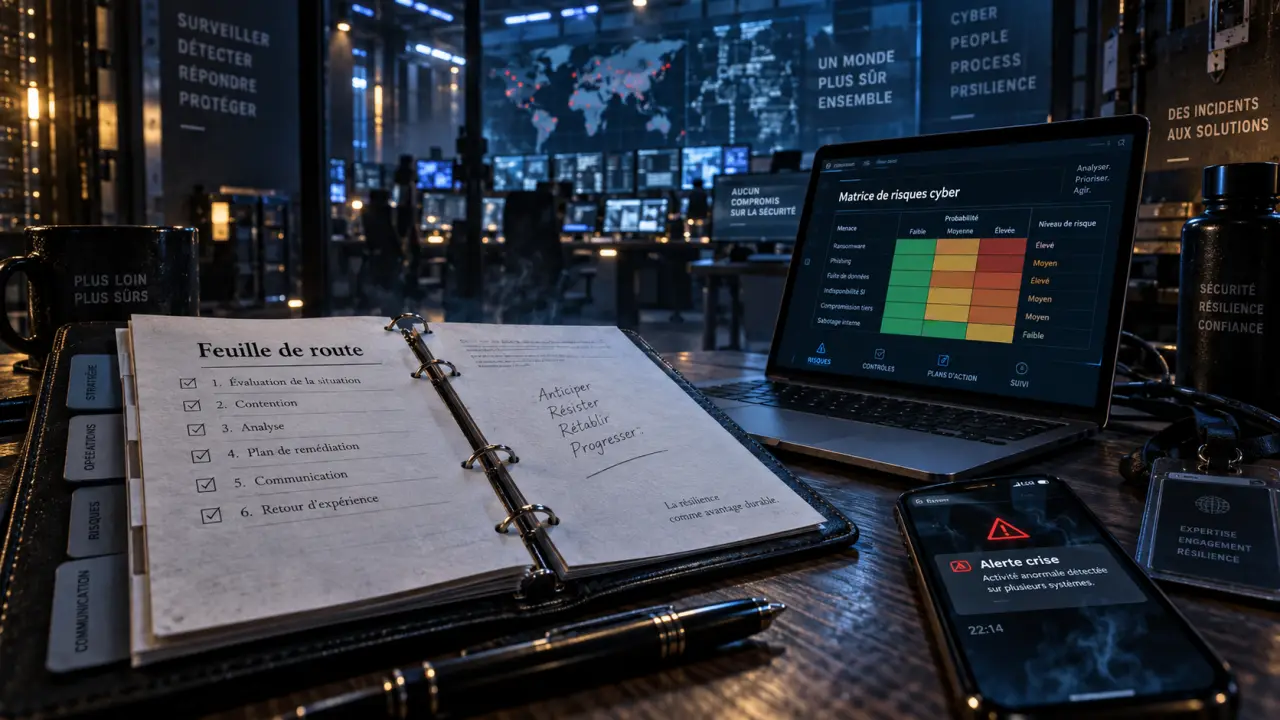
Choisir une ESN cybersécurité ne revient pas à trouver un prestataire capable de réaliser un audit ou un test d’intrusion. Le bon partenaire doit aider l’organisation à prioriser ses risques, sécuriser ses usages et préparer la continuité de l’activité en cas d’incident. Pour une PME, une collectivité, une ETI ou un grand compte, l’enjeu consiste à transformer un diagnostic en décisions et en actions applicables.
Le rôle d’une ESN cybersécurité dans une organisation
Une ESN, ou entreprise de services du numérique, met à disposition des consultants pour concevoir, renforcer et maintenir la sécurité des systèmes d’information. En cybersécurité, son intervention couvre les dimensions techniques, humaines, organisationnelles et réglementaires. Elle peut épauler une DSI, un RSSI ou une direction qui ne possède pas toutes les compétences spécialisées en interne.
Son rôle ne se limite pas à installer une solution de sécurité. Une ESN cybersécurité aide à identifier les actifs critiques, les dépendances métier, les accès sensibles et les scénarios d’attaque plausibles. Elle traduit ensuite ces constats en feuille de route opérationnelle : gouvernance, sécurité des postes et des identités, protection des applications, procédures de crise, formation ou conformité.
ESN, cabinet de conseil, MSSP et éditeur : des périmètres différents
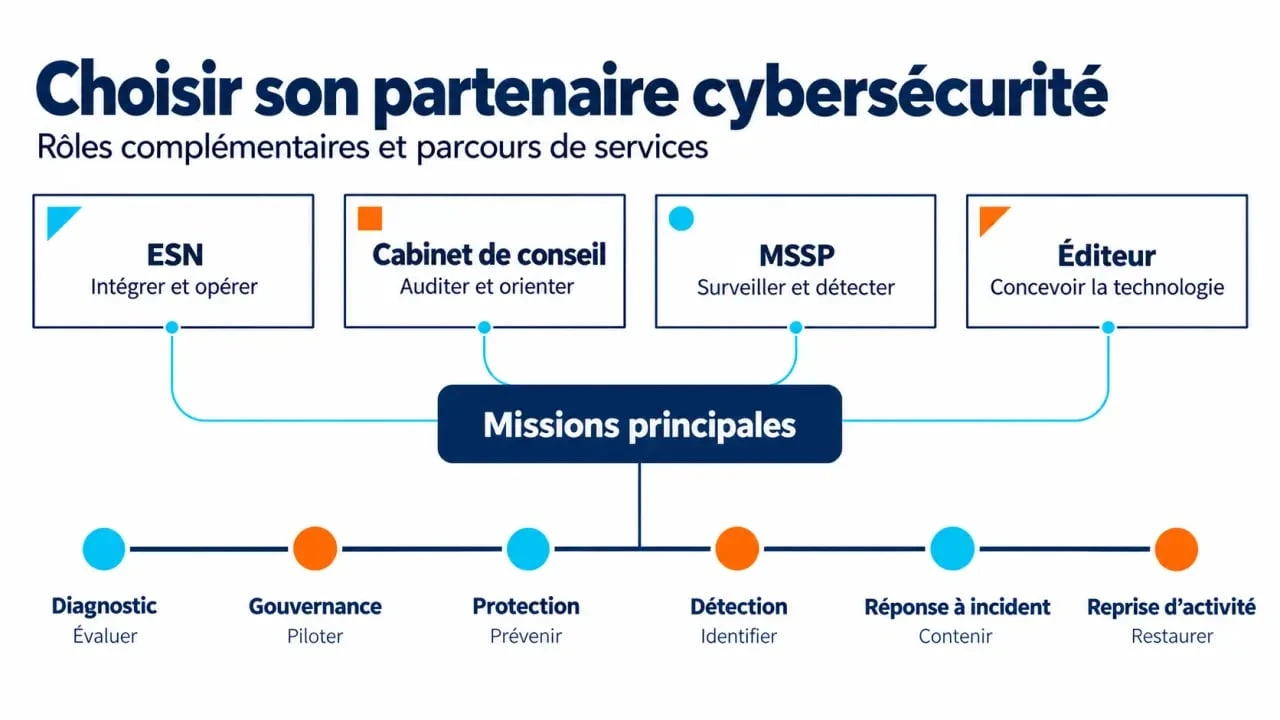
Les termes sont proches, mais les offres ne répondent pas au même besoin. Un cabinet de conseil intervient principalement sur la stratégie, les risques et la conformité. Un MSSP fournit des services managés, comme la supervision continue des événements de sécurité, la détection et la réponse. Un éditeur conçoit et commercialise un logiciel ou une plateforme. Une ESN peut associer conseil, intégration, assistance opérationnelle et parfois services managés, avec une approche adaptée au contexte du client.
| Type d’acteur | Intervention principale | À privilégier lorsque |
|---|---|---|
| ESN cybersécurité | Conseil, intégration, expertise technique, accompagnement | Le besoin associe diagnostic, mise en œuvre et montée en maturité |
| Cabinet de conseil | Stratégie, gouvernance, risques, conformité | La priorité est le cadrage ou la conformité |
| MSSP | Supervision, détection et réponse continues | Une couverture opérationnelle récurrente est recherchée |
| Éditeur | Produit ou plateforme de sécurité | Une solution précise doit être déployée ou renouvelée |
Les services à attendre, avant, pendant et après une attaque
Une offre sérieuse couvre un cycle cohérent : comprendre l’exposition, réduire les vulnérabilités, détecter les signaux faibles, réagir et restaurer les services. L’étendue réelle de ce cycle doit être vérifiée dès les premiers échanges, car toutes les ESN ne disposent ni des mêmes compétences ni des mêmes capacités d’intervention.
Diagnostic, risques et gouvernance
Le diagnostic de maturité cyber constitue souvent le point de départ. Il examine l’organisation, les pratiques, les technologies et les responsabilités. L’analyse de risques permet ensuite de distinguer ce qui est urgent de ce qui peut être planifié. Les livrables attendus doivent être concrets : cartographie des actifs critiques, constats hiérarchisés, recommandations, responsables désignés et plan d’action séquencé.
La mission peut aussi couvrir une politique de sécurité des systèmes d’information, la gestion des accès à privilèges, un dossier d’architecture technique ou l’accompagnement à la conformité RGS, NIS2, LPM et ISO 27002. La conformité ne doit pas devenir un exercice documentaire isolé. Elle doit améliorer la maîtrise effective des risques et préciser les responsabilités de chacun.
Sécurité offensive, applicative et humaine
Les pentests, le red teaming et le bug bounty servent à rechercher des failles avant qu’elles ne soient exploitées. La sécurité applicative et le DevSecOps visent à intégrer le secure code dès la conception et l’exploitation des applications. Une campagne de simulation de phishing complète ces contrôles, car l’ingénierie sociale peut contourner des protections techniques solides.
Il faut aussi vérifier la cohérence entre les environnements. Une messagerie, un compte administrateur, une application métier, une sauvegarde et un prestataire externe peuvent créer un chemin indirect vers une donnée sensible. Une mission utile ne se contente pas de recenser les failles. Elle repère ces points de jonction, vérifie le cloisonnement du système d’information et réduit les mouvements latéraux possibles.
Crise, remédiation et reprise d’activité
Après un incident, l’ESN peut participer à l’investigation numérique, à la qualification de l’attaque, à la coordination d’une cellule de crise et à la communication de crise. Elle contribue ensuite au plan de remédiation : isolation des systèmes, réinitialisation des accès, correction des vulnérabilités et retour contrôlé en production.
Le plan de continuité d’activité et le plan de reprise informatique doivent être testés, notamment sur la capacité réelle à restaurer les données. Softeam cite 8 entreprises sur 10 qui ne sauraient pas restaurer leurs données après une attaque. La reprise ne peut donc pas rester une procédure théorique rangée dans la documentation de l’entreprise.
Comparer les entreprises de cybersécurité en France sans se fier au seul discours
Il n’existe pas une « meilleure » ESN cybersécurité pour tous les besoins. Les grands acteurs comme Capgemini, Sopra Steria, Atos, CGI, Accenture ou Orange CyberDefense disposent généralement de capacités étendues et d’implantations importantes. D’autres entreprises, telles que Maltem ou Softeam, mettent en avant des expertises mêlant gouvernance, sécurité offensive, gestion de crise et accompagnement sur mesure. Des éditeurs comme StormShield ou Wallix, ainsi que des spécialistes de la cybersécurité, répondent à des besoins plus ciblés.
Maltem indique avoir été créée en 2001, compter 1 100 collaborateurs, être présente dans 12 pays et réaliser un chiffre d’affaires de 100 millions d’euros. Softeam présente un parcours structuré en trois étapes : diagnostic, conseil et assistance, puis plan d’actions. Ces éléments peuvent alimenter une comparaison, mais ils ne remplacent pas l’examen du périmètre proposé, de l’équipe affectée et des livrables contractuels.
Une PME ou une collectivité doit notamment vérifier que l’acteur sait adapter son intervention à des ressources limitées. Softeam cite 60 % des attaques remontées à l’ANSSI concernant des petites structures et un quart des cyberattaques visant une collectivité. Ces chiffres rappellent que la taille de l’organisation ne réduit pas le besoin de préparation, de sensibilisation et de reprise.
Les critères concrets pour sélectionner son prestataire
La sélection commence par une expression claire du besoin : audit ponctuel, mise en conformité, sécurisation d’un projet cloud, accompagnement RSSI, réponse à incident ou supervision. Demandez ensuite à l’ESN d’expliquer sa méthode, les intervenants pressentis, les hypothèses de périmètre et les éléments exclus de la mission. Une proposition vague, sans priorisation ni livrables, expose à un audit difficile à exploiter.
- Expertise vérifiable : compétences en gouvernance, sécurité offensive, sécurité applicative ou gestion de crise selon le besoin.
- Connaissance sectorielle : compréhension des contraintes d’une collectivité, d’un industriel, d’un acteur de santé ou d’un organisme réglementé.
- Livrables utilisables : rapport lisible, niveau de criticité, preuves techniques, plan de remédiation et feuille de route.
- Capacité opérationnelle : modalités d’escalade, intervention à distance ou sur site, accompagnement pendant un incident.
- Transfert de compétences : sensibilisation des équipes, documentation et autonomie progressive du client.
Le budget doit être comparé au périmètre réel, pas seulement au nombre de jours annoncés. Une mission courte peut convenir pour cadrer une urgence. Un programme plus long sera nécessaire pour déployer des mesures, suivre les corrections et tester la reprise. Le contrat doit aussi préciser les limites d’intervention, les délais d’escalade et les responsabilités de chaque partie. À la fin, l’organisation doit disposer d’un niveau de risque compris et de décisions réalisables.
Rejoindre une ESN cybersécurité : métiers et parcours
Les ESN recrutent des profils variés : analyste sécurité, consultant GRC, pentester, ingénieur sécurité cloud, spécialiste DevSecOps, analyste SOC, chef de projet cyber ou consultant en réponse à incident. Les stages et alternances permettent d’observer plusieurs contextes clients et de développer des compétences de communication, indispensables pour rendre un constat technique compréhensible par des décideurs.
Pour candidater, il est utile de cibler l’expertise qui attire le plus : sécurité offensive, conformité, investigation, développement sécurisé ou gouvernance. Un portfolio de projets, des exercices de laboratoire, une veille régulière et la capacité à expliquer une vulnérabilité simplement renforcent un dossier. Les candidats peuvent consulter les pages carrière des ESN, des MSSP, des éditeurs et des cabinets pour identifier les équipes, les implantations et les missions proposées. Cette démarche permet aussi de distinguer les postes centrés sur le conseil, les environnements techniques et la gestion opérationnelle des incidents.
- ESN cybersécurité : pourquoi un audit sans plan d’action reste insuffisant - 13 septembre 2026
- L’IA personnalise le marketing sans diluer la voix de marque - 12 septembre 2026
- Comptabilité restaurant : le réglage de caisse qui peut fausser votre TVA - 11 septembre 2026
Articles qui pourraient vous intéresser :
 Technicien d’assistance informatique : missions, compétences et accès au métier
 Développeur web à Nantes : salaires, formations et 4 leviers pour réussir votre carrière
 Logiciel de paie pour la fonction publique territoriale : 4 critères pour sécuriser vos processus
 CV chargé de communication : 6 rubriques pour rassurer un recruteur en 30 secondes