Technicien cybersécurité : missions, formation, salaire et évolutions
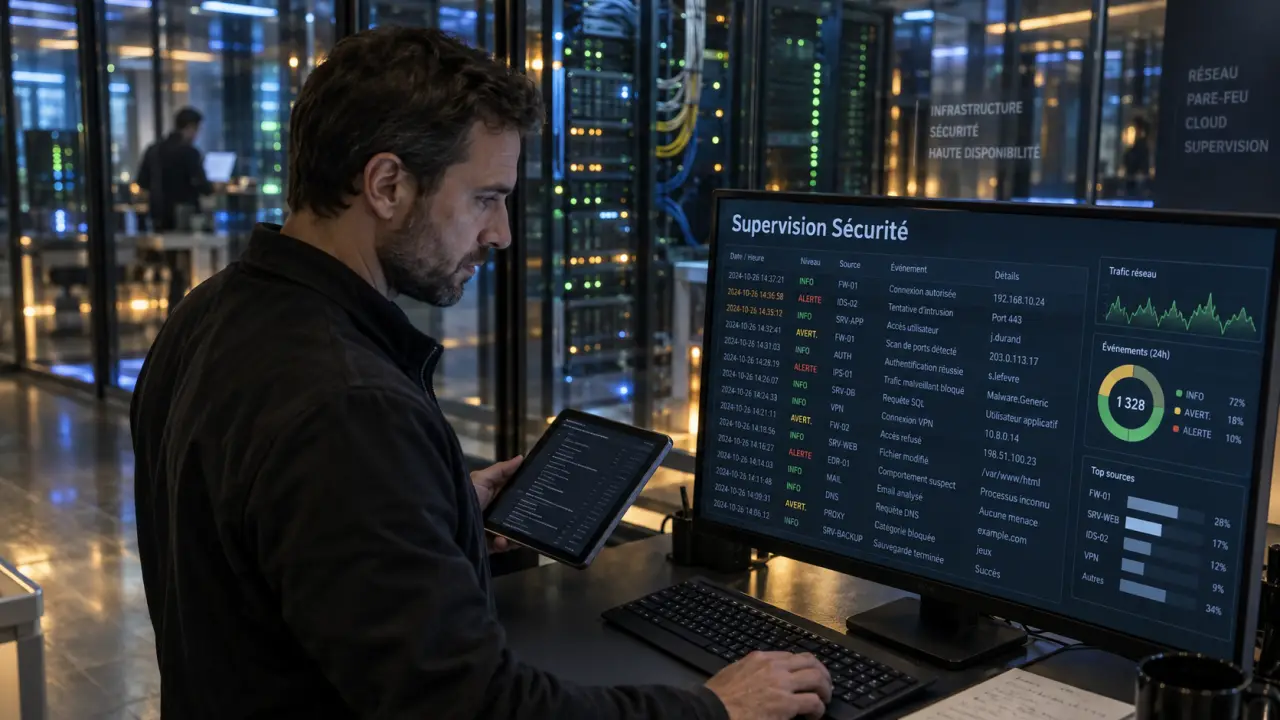
Le technicien cybersécurité protège au quotidien les postes, les réseaux, les serveurs et les accès d’une organisation. Ce métier opérationnel convient aux profils qui aiment comprendre les systèmes, résoudre des problèmes et fiabiliser un environnement informatique. Les missions couvrent la surveillance des alertes, l’application des correctifs et l’accompagnement des utilisateurs en cas d’incident.
Un rôle de terrain pour garder le système d’information sous contrôle
Le technicien cybersécurité participe à la protection quotidienne du système d’information. Il vérifie la configuration des équipements, contrôle les accès et traite les signaux inhabituels avant qu’ils ne provoquent une interruption de service ou une fuite de données. Son périmètre peut inclure l’infrastructure locale, les services cloud, les postes de travail, les réseaux IP et les interconnexions avec l’extérieur.
Testez vos connaissances sur le métier de technicien cybersécurité
Répondez aux 6 questions, puis validez pour obtenir votre score et consulter les explications.
Il travaille généralement avec des administrateurs systèmes et réseaux, un responsable de la sécurité des systèmes d’information (RSSI), des équipes support et, selon l’organisation, un centre opérationnel de sécurité ou SOC. Dans une PME, il peut exercer un rôle polyvalent. Dans une grande entreprise ou une société de services, ses tâches sont souvent davantage spécialisées.
Technicien cybersécurité, support et analyste SOC : quelles différences ?
Le technicien support intervient d’abord pour permettre à un utilisateur de reprendre son activité : poste bloqué, compte inaccessible ou logiciel défaillant. Le technicien systèmes et réseaux maintient les serveurs, les réseaux et les services techniques. Le technicien cybersécurité ajoute une logique de protection. Il durcit les configurations, contrôle les journaux, applique les mises à jour de sécurité et signale les risques identifiés.
L’analyste SOC se concentre davantage sur l’investigation et la qualification des alertes de sécurité, souvent dans une équipe de supervision dédiée. Les frontières peuvent toutefois se recouper. Un technicien cybersécurité peut analyser une première alerte, puis l’escalader à un analyste ou à un expert lorsque l’incident demande une enquête plus approfondie.
À quoi ressemble une journée face aux alertes et aux vulnérabilités ?
Le quotidien alterne entre prévention, supervision et intervention. Une partie du travail consiste à réduire les occasions d’attaque : mettre à jour un logiciel, fermer un service inutile, vérifier les droits d’accès ou contrôler la réussite des sauvegardes. L’objectif est de maintenir un niveau de sécurité compatible avec l’activité de l’entreprise, sans empêcher les équipes de travailler.
- Surveiller les événements de sécurité issus des postes, des serveurs, des pare-feu et des services cloud.
- Détecter les vulnérabilités, suivre les correctifs disponibles et organiser leur déploiement.
- Configurer ou maintenir les pare-feu, les antivirus, les VPN et les mécanismes d’authentification.
- Participer à la gestion des incidents : analyser, contenir, restaurer et documenter.
- Conseiller les utilisateurs sur les mots de passe, l’hameçonnage et les bonnes pratiques.
- Tester les sauvegardes et les restaurations pour préserver la continuité d’activité.
Du signal faible à l’escalade, une méthode de travail
Une alerte ne signifie pas automatiquement qu’une attaque est en cours. Le technicien vérifie d’abord son origine, sa criticité et son impact potentiel. Un nombre inhabituel de tentatives de connexion, par exemple, conduit à consulter les journaux, à identifier le compte ou l’adresse concernés, puis à déterminer si la situation est normale, suspecte ou confirmée.
Il applique ensuite la procédure adaptée : réinitialisation d’un accès, isolement d’un poste, blocage d’une adresse, déploiement d’un correctif ou escalade vers une équipe spécialisée. La documentation accompagne chaque étape. Elle conserve la chronologie de l’incident, facilite la transmission de faits vérifiables et aide à éviter la répétition du problème. Dans certaines structures, des horaires décalés ou des astreintes sont possibles lorsqu’une alerte critique survient en dehors des heures habituelles.
Les compétences techniques qui font la différence
Une bonne base en systèmes et réseaux est indispensable. Le technicien cybersécurité doit comprendre la circulation des flux TCP/IP, le rôle du DNS, les mécanismes d’adressage, les droits d’accès et les échanges entre applications. Cette vision d’ensemble l’aide à distinguer une anomalie réelle d’un comportement technique normal.
| Compétence | Utilité dans le métier |
|---|---|
| Windows, Linux et Active Directory | Gérer les comptes, les postes, les serveurs et les politiques de sécurité. |
| Pare-feu, VPN et authentification | Contrôler les accès distants, filtrer les flux et renforcer l’identité numérique. |
| SIEM, IDS et IPS | Centraliser les événements, détecter les intrusions et prévenir certains comportements malveillants. |
| Virtualisation, cloud et sauvegardes | Protéger des environnements hybrides et préparer la restauration après un incident. |
| Scripts d’automatisation | Répéter des contrôles, collecter des informations et gagner en fiabilité. |
Rigueur, curiosité et sens du service
Les outils ne suffisent pas. Il faut être méthodique, suivre une procédure sans perdre son esprit critique et rester calme lorsqu’un incident perturbe l’activité. La communication compte aussi. Le technicien explique une mesure de sécurité à un collègue non technique, transmet une alerte de façon structurée et évite les décisions précipitées.
Une alerte répétée peut révéler un poste mal administré, une sauvegarde jamais testée, un processus métier fragile ou des droits trop larges. Le technicien cherche alors la cause probable du problème et propose une correction vérifiable, plutôt qu’un simple contournement. Cette capacité à relier le symptôme technique à son origine améliore la sécurité au quotidien.
Se former au métier, y compris en reconversion
Plusieurs parcours permettent de devenir technicien cybersécurité. Le choix dépend du niveau initial, du temps disponible et de l’expérience informatique déjà acquise. Les formations en systèmes et réseaux restent une porte d’entrée adaptée, car elles apportent les fondamentaux nécessaires avant une spécialisation en sécurité.
| Parcours | Profil et intérêt |
|---|---|
| BTS SIO option SISR | Formation orientée infrastructure, systèmes et réseaux, pertinente après le bac. |
| BUT Réseaux et Télécommunications ou Informatique | Parcours plus long, avec une base technique solide et des possibilités de spécialisation. |
| Licence professionnelle | Approfondissement après un bac+2, souvent adapté à une orientation cybersécurité. |
| Titre professionnel | Voie professionnalisante utile en reconversion, à examiner selon sa reconnaissance et son programme. |
| Alternance | Association de cours et d’expérience en entreprise, appréciée lors du recrutement. |
La formation Simplon mentionne un niveau bac+2, une durée de 18 mois avec alternance et un accès sur campus ou à distance. Elle fait référence au titre RNCP42463 et à la certification RS 6803. D’autres formations professionnelles peuvent durer de 3 à 18 mois. Il faut examiner leur contenu : place des travaux pratiques, environnements Windows et Linux, réseau, sécurité, accompagnement vers l’entreprise et modalités d’évaluation.
Des certifications comme Security+, CEH ou des parcours liés à ISO 27001 peuvent compléter un diplôme, sans remplacer la pratique. Pour une reconversion, une expérience en assistance informatique ou un socle équivalent facilite l’entrée dans le métier. Un portfolio de projets, un laboratoire personnel et la capacité à expliquer une démarche de diagnostic renforcent également une candidature.
Salaire, secteurs recruteurs et évolutions possibles
Les organisations doivent protéger leurs données et maintenir leurs activités, ce qui crée des besoins dans de nombreux secteurs. Les banques, les assurances, les industriels, les administrations, les entreprises de services numériques, les établissements de santé et les PME recrutent selon leurs besoins. Les postes peuvent être internalisés ou proposés par des prestataires qui accompagnent plusieurs clients.
| Expérience | Rémunération annuelle annoncée |
|---|---|
| Débutant | 28 000 € à 35 000 € |
| De 2 à 5 ans | 35 000 € à 45 000 € |
| Plus de 5 ans | 45 000 € à 60 000 € |
Une rémunération débutante de 2 500 € est également annoncée selon les postes. Les écarts dépendent notamment de la région, du niveau de responsabilité, des astreintes, de la maîtrise des outils et du secteur d’activité. Ces montants doivent donc être lus comme des repères, et non comme une grille uniforme.
Après 2 à 5 ans d’expérience, le technicien peut évoluer vers l’analyse SOC, l’administration sécurité, le conseil, l’audit ou la réponse à incident. Avec une expertise confirmée et une vision plus globale des risques, il peut ensuite viser des fonctions de consultant ou de RSSI. L’alternance et la pratique régulière facilitent cette spécialisation progressive.
- Cours en ligne cybersécurité : 11 modules gratuits avant de payer pour une certification - 10 octobre 2026
- Cours en ligne cybersécurité : 11 modules gratuits avant de payer pour une certification - 10 octobre 2026
- Technicien cybersécurité : missions, formation, salaire et évolutions - 9 octobre 2026
Articles qui pourraient vous intéresser :
 Développeur Web3 : 6 langages clés pour maîtriser la décentralisation et réussir votre carrière
 BTS SIO : faut-il viser l’emploi immédiat ou poursuivre vers un Bac+5 ?
 Ingénieur Cloud ou DevOps : 3 différences clés pour choisir sa carrière technique
 Compétence RH : les hard skills, les soft skills et les signaux qui rassurent un recruteur