Offre emploi cybersécurité : 5 critères pour cibler un poste adapté à votre profil
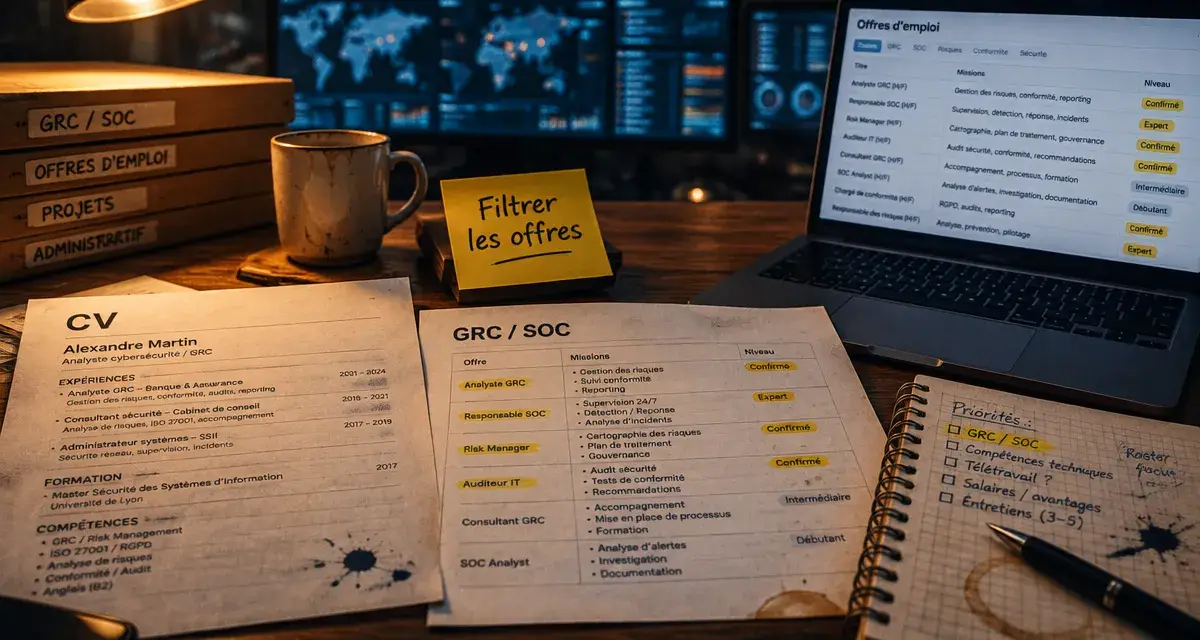
Une recherche d’offre d’emploi en cybersécurité devient vite confuse lorsque les intitulés se ressemblent, que les missions restent vagues ou que le niveau attendu n’est pas clairement indiqué. Pour cibler les annonces pertinentes, filtrez-les selon le métier visé, votre expérience, l’environnement de travail, les conditions du poste et l’adéquation avec votre parcours. Cette méthode évite les candidatures à l’aveugle et permet de repérer des opportunités derrière des intitulés généralistes.
Filtrer les offres par métier avant de regarder le nom de l’employeur
La cybersécurité ne désigne pas un métier unique. Une annonce d’ingénieur, de consultant ou d’expert peut recouvrir des responsabilités très différentes : protection opérationnelle, audit, gestion des risques, conformité ou sécurité des projets. Lisez d’abord les missions, puis comparez-les à ce que vous souhaitez réellement faire au quotidien.
| Poste | Missions fréquentes | Profil souvent recherché |
|---|---|---|
| Consultant cybersécurité GRC | Audit, analyse des risques, gouvernance SSI, politiques de sécurité, conformité | Profil analytique, à l’aise avec les clients et la rédaction |
| Ingénieur cybersécurité | Sécurisation des infrastructures, intégration de contrôles, gestion des vulnérabilités | Formation technique, connaissance des systèmes, réseaux ou du cloud |
| Analyste SOC | Supervision, détection d’alertes, investigation et réponse à incident | Réactivité, rigueur et intérêt pour l’analyse des menaces |
| Auditeur SSI | Évaluation d’infrastructures, tests de contrôles, recommandations | Esprit de synthèse, méthode et compréhension des risques |
| Expert ou RSSI | Stratégie de sécurité, pilotage des risques, gestion de crise et arbitrages | Expérience confirmée, leadership et vision transverse |
Comprendre ce que recouvre la GRC
GRC signifie gouvernance, risques et conformité. Le consultant GRC ne passe pas nécessairement ses journées à administrer des outils de sécurité ou à analyser des journaux techniques. Il aide une organisation à définir un cadre de gouvernance SSI, à évaluer ses cyber-risques, à formaliser des politiques, des chartes et des procédures, puis à vérifier l’application des contrôles prévus. Cette voie convient aux candidats attirés par le conseil, la réglementation, la gestion de projet et le dialogue avec les métiers.
Repérer la réalité du poste derrière l’intitulé
Un même intitulé peut cacher une mission très spécialisée ou, au contraire, polyvalente. Recherchez les verbes employés dans l’annonce : auditer, superviser, homologuer, détecter, développer, sensibiliser ou répondre aux incidents. Ils indiquent davantage la nature du travail que le titre seul. Vérifiez aussi si le poste prévoit des projets internes, des réponses à des appels d’offres, une relation client ou une participation à des dispositifs de crise.
Comparer votre niveau d’expérience aux attentes de l’annonce
Les offres cyber distinguent souvent les profils juniors, confirmés et experts, sans toujours préciser la frontière entre ces niveaux. Un jeune diplômé peut candidater lorsque l’employeur valorise une formation supérieure, un stage en sécurité des systèmes d’information, un projet de fin d’études ou une première expérience en développement, réseau ou administration système. L’essentiel est de montrer des bases solides et une capacité à apprendre dans un domaine qui évolue rapidement.
Ce qu’un candidat junior peut mettre en avant
Un CV junior gagne à rester précis. Au lieu d’indiquer seulement « cybersécurité », détaillez un audit réalisé en formation, une analyse de vulnérabilités, la rédaction d’une politique de sécurité, la participation à un projet de sécurité by design ou une action de sensibilisation des utilisateurs. Les compétences transférables comptent également : administration système, réseaux, développement, gestion de projet, analyse de données ou qualité.
Dans une équipe cyber, chaque fonction s’insère dans une chaîne de travail. Une alerte bien qualifiée par le SOC peut guider l’équipe de réponse à incident, tandis qu’un audit correctement documenté aide la gouvernance à prioriser un investissement. En entretien, ne présentez donc pas vos compétences comme une liste isolée. Expliquez comment votre travail produit une information exploitable par un administrateur, un chef de projet, un RSSI ou un décideur. Cette compréhension des interfaces entre métiers distingue un candidat prêt à contribuer d’un candidat qui connaît seulement les sigles.
Pour les profils expérimentés, évaluer le niveau de responsabilité
Les candidats confirmés doivent identifier l’autonomie réelle du poste : responsabilité d’un périmètre, encadrement, pilotage de prestataires, relation avec la direction, gestion d’homologation ou conduite de plans de réponse aux incidents. Un poste senior ne se résume pas à davantage de technique. Il implique souvent de transformer une analyse de menace en décisions compréhensibles, priorisées et compatibles avec les contraintes opérationnelles de l’organisation.
Choisir un environnement de travail cohérent avec ses priorités
Les besoins existent dans les cabinets de conseil, les entreprises numériques, les grandes organisations, les administrations et les environnements liés à la sécurité nationale. Paris concentre de nombreuses opportunités d’ingénieur cybersécurité et de consultant, mais la localisation ne doit pas être le seul critère. La sensibilité des missions, la mobilité, les modalités de travail et les contraintes d’accès peuvent changer fortement d’un employeur à l’autre.
- Conseil : variété des clients, missions d’audit et de transformation, exposition rapide à plusieurs secteurs.
- Entreprise : connaissance approfondie d’un système d’information et suivi des projets sur la durée.
- Institution ou service public : missions stratégiques, parfois liées à des réseaux classifiés, au renseignement ou à la sécurité nationale.
- Éditeur, cloud ou entreprise technologique : proximité avec les produits, l’architecture et les pratiques DevSecOps.
Avant de postuler, recherchez les informations concrètes : lieu de rattachement, déplacements, télétravail, horaires d’astreinte, anglais professionnel, mobilité internationale et éventuelle habilitation. Certaines missions de supervision fonctionnent en continu, jusqu’à 24×7, tandis que d’autres reposent sur le travail en atelier, l’audit ou l’accompagnement de projets. Ces réalités influencent directement le rythme et l’équilibre recherchés.
Préparer une candidature qui répond aux critères de sélection
Une candidature efficace fait le lien entre votre parcours et les problèmes que le poste doit résoudre : réduire les risques, protéger les données, intégrer la sécurité dans un projet, traiter une vulnérabilité ou améliorer la réponse à incident. Adaptez votre CV à l’offre plutôt que d’envoyer une version identique à tous les recruteurs.
- Reprenez les mots du métier présents dans l’annonce : audit de sécurité, gouvernance SSI, analyse des risques, SMSI, vulnérabilités, réponse à incident ou sensibilisation.
- Associez chaque compétence à une preuve : projet, stage, mission, livrable, outil ou situation concrète.
- Préparez un exemple structuré : contexte, risque identifié, action menée, résultat observé et enseignement tiré.
- Anticipez la dimension relationnelle : expliquez comment vous communiquez un risque technique à une personne non spécialiste.
Le processus de recrutement peut comporter plusieurs entretiens. Dans certains cabinets de conseil, il peut aller jusqu’à 3 entretiens. Attendez-vous à un échange sur votre parcours, à des questions techniques adaptées au poste et à une discussion sur votre manière de travailler. Pour un poste GRC, préparez une analyse de risque ou une recommandation de gouvernance. Pour un poste opérationnel, révisez la détection, les vulnérabilités et les étapes d’une réponse à incident.
Où chercher et trier les annonces sans perdre de temps
Les plateformes comme Indeed, France Travail, Apec et Welcome to the Jungle permettent de croiser les recherches par intitulé et localisation. Utilisez plusieurs formulations : « ingénieur cybersécurité », « consultant GRC », « analyste SOC », « auditeur SSI », « expert cyber » ou « sécurité des systèmes d’information ». Une recherche trop large produit du bruit. Une recherche trop restrictive peut écarter un intitulé pertinent.
À chaque nouvelle offre d’emploi en cybersécurité, vérifiez systématiquement le niveau demandé, les missions prioritaires, le secteur, le contrat, la localisation et les avantages mentionnés. Certaines organisations mettent en avant la flexibilité, la mobilité internationale, les RTT, une mutuelle, des titres-restaurant ou le remboursement des transports. Chez EY, ce remboursement peut atteindre 75 % de l’abonnement aux transports en commun. Ces éléments complètent la mission, sans remplacer l’adéquation entre le poste et votre projet professionnel.
Enfin, privilégiez les annonces suffisamment détaillées pour personnaliser votre candidature. Une description claire des responsabilités, du profil recherché et du processus de recrutement constitue un meilleur signal qu’un intitulé attractif mais vague. L’objectif n’est pas de candidater au plus grand nombre d’offres, mais d’identifier celles où vos compétences, vos attentes et l’utilité de la mission se rejoignent réellement.
- Offre emploi cybersécurité : 5 critères pour cibler un poste adapté à votre profil - 17 octobre 2026
- ChatGPT n’est pas confidentiel par défaut : les réglages qui limitent l’exposition de vos échanges - 16 octobre 2026
- Graphiste ou infographiste : concevoir l’idée ou la produire à l’écran ? - 15 octobre 2026
Articles qui pourraient vous intéresser :
 Développeur web à Nantes : salaires, formations et 4 leviers pour réussir votre carrière
 Intégration entreprise : préparer l’arrivée, accueillir le jour J et suivre les premiers mois
 Développeur web en alternance : un portfolio qui prouve, pas un CV qui promet
 Graphiste ou infographiste : concevoir l’idée ou la produire à l’écran ?