La conformité cybersécurité se prouve par des contrôles suivis et des preuves vérifiables
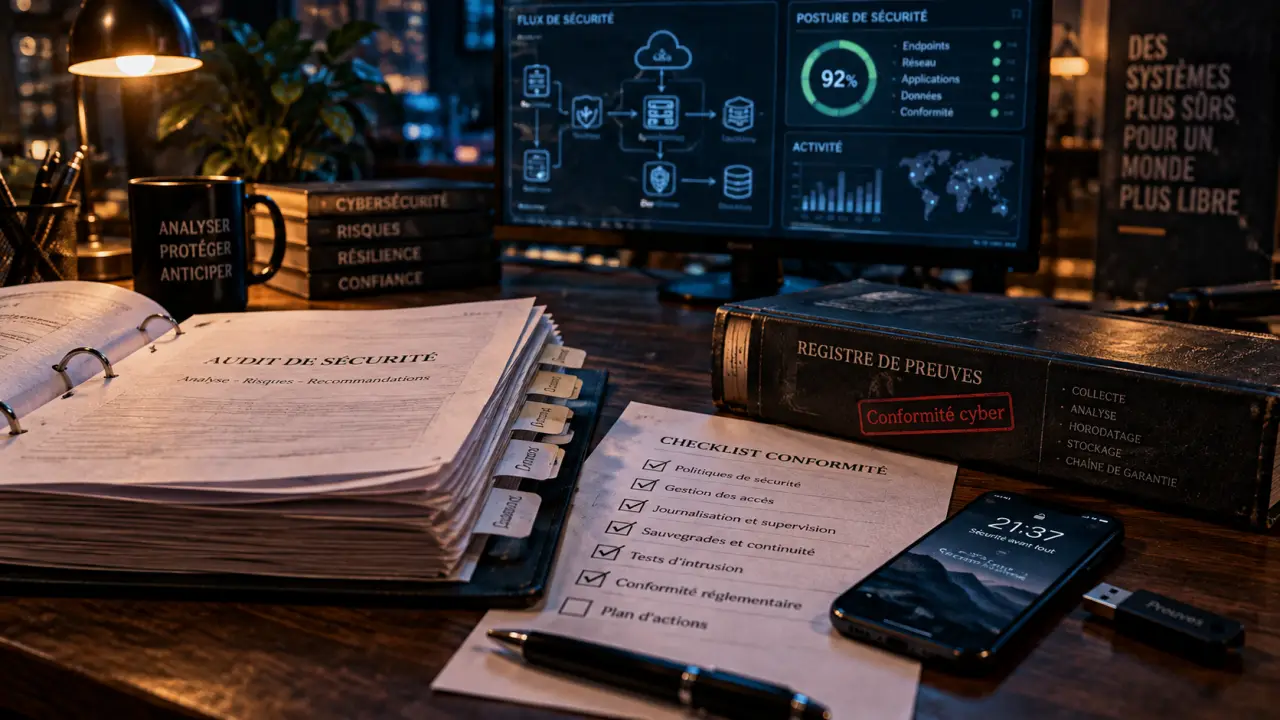
La conformité cybersécurité consiste à aligner les pratiques, les systèmes et les décisions d’une organisation sur des exigences légales, sectorielles, contractuelles ou normatives. Elle ne se limite pas à installer des outils. Il faut aussi démontrer que les risques sont identifiés, que les mesures sont adaptées et qu’elles sont suivies dans le temps. Cette démarche concerne les données personnelles, de santé, financières, stratégiques, ainsi que celles confiées par des clients et des partenaires.
Cybersécurité et conformité cyber : deux objectifs indissociables, mais distincts
La cybersécurité vise à protéger la confidentialité, l’intégrité et la disponibilité des systèmes et des données. La conformité cyber, parfois appelée cyber compliance, vérifie que cette protection répond à des exigences précises et qu’elle peut être démontrée. Une entreprise peut donc disposer de protections techniques solides tout en restant non conforme si elle ne documente pas ses choix, néglige un fournisseur critique ou ne sait pas réagir formellement à un incident.
Quiz sur la conformité cybersécurité
Testez vos connaissances sur les référentiels, les preuves et les étapes d’un programme de conformité.
La conformité transforme la sécurité en dispositif de gouvernance. Elle répartit les responsabilités entre la direction, le RSSI, le DPO, les équipes IT, le juridique, les achats et les métiers. Elle impose aussi un langage commun : un risque est évalué, une mesure est décidée, un responsable est désigné, une échéance est suivie et une preuve est conservée. Cette traçabilité est utile lors d’un audit, d’un appel d’offres ou d’un contrôle.
Une obligation, une norme ou une certification ne se confondent pas
Une réglementation crée des obligations applicables selon la localisation, l’activité ou les données traitées. Une norme comme ISO 27001 fournit un cadre volontaire pour organiser un système de management de la sécurité de l’information (SMSI). Elle peut conduire à une certification, mais cette certification n’est pas une obligation générale. Un référentiel comme le NIST Cybersecurity Framework aide à structurer la gestion des risques. Certains standards relèvent enfin d’exigences contractuelles : PCI DSS s’impose notamment aux organisations qui stockent, traitent ou transmettent des données de cartes de paiement.
Choisir les référentiels selon son activité, ses données et ses marchés
Le bon point de départ n’est pas une liste de sigles, mais une cartographie. Où l’entreprise opère-t-elle ? Quelles données manipule-t-elle ? Quels services rend-elle ? De quels tiers dépend-elle ? Une société SaaS qui traite des données personnelles européennes n’a pas le même périmètre qu’un acteur financier, un hôpital ou un e-commerçant qui encaisse directement des cartes.
| Référentiel ou texte | Organisations principalement concernées | Finalité et éléments de preuve attendus |
|---|---|---|
| RGPD | Organisations traitant des données personnelles dans son champ d’application | Protection des données, registre des traitements, mesures de sécurité, gestion des violations et décisions documentées |
| NIS2 | Entités désignées dans des secteurs critiques ou importants selon les règles nationales | Gestion des risques, gouvernance, sécurité de la chaîne d’approvisionnement, gestion et notification des incidents |
| DORA | Entités du secteur financier et certains prestataires TIC associés | Résilience opérationnelle numérique, tests, gestion des prestataires et traitement des incidents |
| ISO 27001 | Toute organisation souhaitant structurer ou certifier son SMSI | Analyse de risques, politiques, déclaration d’applicabilité, audits internes et amélioration continue |
| PCI DSS 4.0 | Entités impliquées dans les données de cartes de paiement | Protection de l’environnement carte, contrôles techniques, tests et validation annuelle |
| HIPAA | Acteurs soumis au cadre américain de santé concerné | Protection des informations de santé protégées, politiques, contrôles d’accès et traçabilité |
Le Cyber Resilience Act concerne la cybersécurité de certains produits comportant des éléments numériques. Des cadres comme SOC 2 peuvent être demandés par des clients, notamment dans le logiciel et le cloud. Ils ne remplacent ni les obligations réglementaires ni l’analyse du périmètre réel. En cas de doute, un audit de cadrage mené par un expert juridique et cyber aide à éviter de mobiliser des ressources sur un référentiel inadapté.
Mettre en place un programme de conformité cybersécurité utile
Partir des actifs et des flux, pas des outils
La première étape consiste à recenser les actifs : applications, postes, serveurs, comptes à privilèges, services cloud, interfaces, sauvegardes et données. La cartographie doit aussi rendre visibles les flux vers les sous-traitants, les filiales et les fournisseurs. Classer les informations selon leur sensibilité permet ensuite de définir les priorités. Les données personnelles, les dossiers de santé, les secrets d’affaires et les données de paiement n’appellent pas nécessairement le même niveau de protection.
Il faut ensuite évaluer les menaces, les vulnérabilités et les conséquences d’un incident sur l’activité. Le résultat n’est pas un rapport figé, mais un plan de traitement des risques : corriger, réduire, transférer ou accepter un risque résiduel avec l’accord de la direction. Cette approche proportionnée évite de déployer des contrôles coûteux sur des actifs secondaires tout en laissant des accès critiques insuffisamment protégés.
Relier chaque exigence à une action et à une preuve
Un programme opérationnel traduit les exigences en contrôles concrets : authentification multifacteur, principe du moindre privilège, chiffrement des données au repos et en transit, correctifs de sécurité, segmentation réseau, sauvegardes testées, journalisation et plan de réponse aux incidents. Les mesures organisationnelles comptent tout autant : politiques approuvées, formation des collaborateurs, revues d’accès, clauses fournisseurs et procédures de notification.
Un repère simple permet de vérifier qu’un contrôle est exploitable : savoir qui le réalise, à quelle fréquence, sur quel périmètre et quelle preuve il produit. Un procès-verbal de revue, un rapport de test de restauration, un journal d’audit, un résultat d’analyse de vulnérabilités ou une attestation de formation rendent la conformité vérifiable.
- Définir le périmètre réglementaire, contractuel et technique.
- Cartographier les données, les actifs, les flux et les fournisseurs.
- Évaluer les risques et établir les priorités de remédiation.
- Déployer les contrôles, les politiques et les procédures nécessaires.
- Centraliser les preuves, réaliser des audits et corriger les écarts.
Les contrôles à privilégier pour réduire les écarts et les incidents
Les contrôles doivent couvrir la prévention, la détection, la réponse et la reprise. La gestion des identités et des accès est souvent prioritaire : comptes nominatifs, MFA, suppression rapide des droits lors des départs, comptes administrateurs séparés et revues périodiques limitent les accès non autorisés. La gestion des vulnérabilités, l’application des correctifs et le durcissement des configurations réduisent la surface d’attaque.
La surveillance complète le dispositif. Des journaux exploitables, centralisés si nécessaire dans un SIEM, permettent d’identifier des anomalies et de reconstituer les faits après un incident. Un plan de réponse testé précise qui décide, qui enquête, qui communique et comment restaurer les services. Les sauvegardes ne protègent réellement l’organisation que si leur restauration est régulièrement testée.
Dans une organisation, chaque contrôle laisse des traces : une décision prise par les équipes sécurité doit se retrouver dans les droits d’accès, les configurations, les journaux, les contrats fournisseurs et les pratiques des collaborateurs. Si ces éléments se contredisent, l’audit révèle moins une absence de document qu’une rupture entre la règle écrite et le fonctionnement réel. Vérifier cette cohérence aide à repérer les écarts avant qu’ils ne deviennent un incident ou une non-conformité.
Faire de la conformité un cycle de pilotage continu
La conformité cybersécurité n’est jamais acquise définitivement. Un nouveau prestataire cloud, une acquisition, une application métier, une évolution réglementaire ou un incident modifient le niveau de risque. Les contrôles doivent donc être revus périodiquement, après tout changement majeur et à la suite d’un écart constaté.
Un tableau de bord concis aide la direction à arbitrer. Il peut suivre le taux de correctifs appliqués, les comptes à privilèges revus, les résultats des tests de sauvegarde, les incidents, les écarts d’audit, les risques fournisseurs et les actions en retard. L’objectif n’est pas de produire des indicateurs pour eux-mêmes, mais de disposer d’une vision fiable du risque résiduel et des décisions à prendre.
La non-conformité peut exposer l’organisation à des sanctions, à des litiges, à une rupture de partenariat et à une interruption d’activité. Pour le RGPD, les amendes peuvent atteindre 20 millions d’euros ou 4 % du chiffre d’affaires mondial annuel. Au-delà de l’enjeu financier, un dispositif documenté et testé améliore la résilience, facilite les échanges avec les clients exigeants et renforce la confiance. Un audit initial est particulièrement pertinent lorsqu’il n’existe encore ni cartographie, ni registre de preuves, ni responsable clairement identifié.
- La conformité cybersécurité se prouve par des contrôles suivis et des preuves vérifiables - 13 octobre 2026
- Croissance B2B : pourquoi le marketing digital pèse plus lourd que la force de vente seule - 13 octobre 2026
- La cybersécurité bancaire protège les fonds, les données et la continuité des services - 12 octobre 2026
Articles qui pourraient vous intéresser :
 Sécuriser son iPhone : 10 tentatives de code et 4 réglages indispensables pour contrer les pirates
 On-premise vs Cloud : comment choisir entre souveraineté totale et agilité opérationnelle ?
 Clé USB sécurisée : 3 critères techniques pour protéger vos données sensibles
 Prompt : définition, exemples concrets et méthode pour l’écrire efficacement