Cybersécurité en cabinet comptable : protéger vos données et assurer la continuité de votre activité
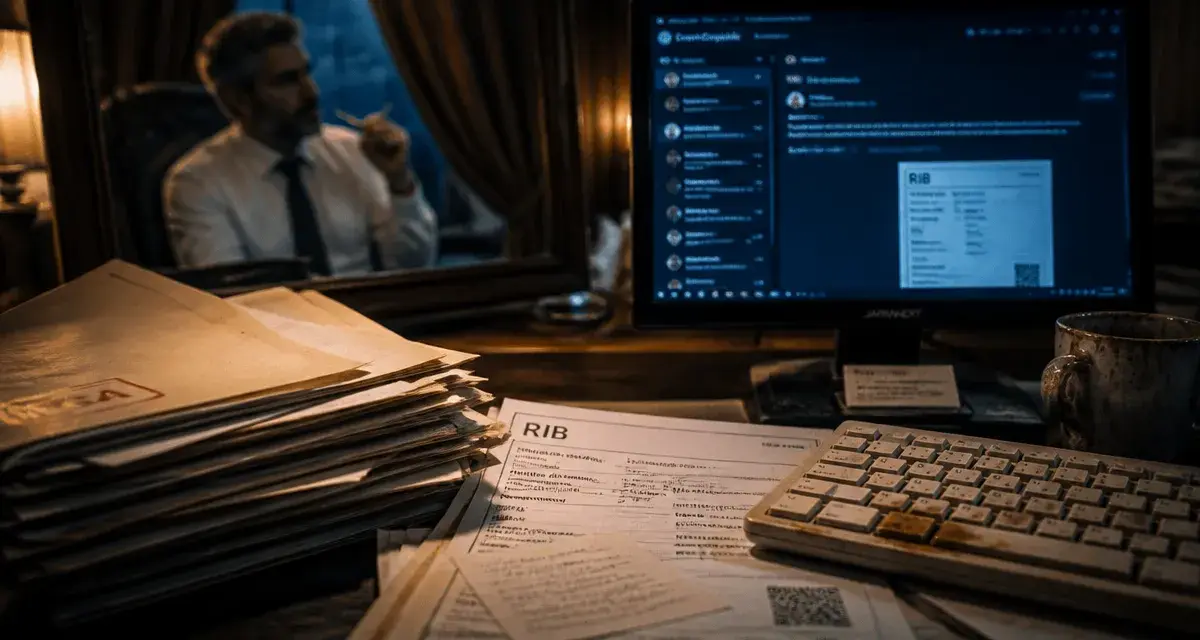
Les cabinets d’expertise comptable sont devenus des cibles prioritaires pour les cybercriminels. Dépositaires de données fiscales, bancaires et stratégiques à forte valeur, ils occupent une place centrale dans l’écosystème économique. Une compromission menace la pérennité du cabinet et expose l’ensemble de sa clientèle à des risques majeurs, notamment par le biais d’attaques par rebond.
Pourquoi les cabinets comptables sont-ils des cibles privilégiées ?
La valeur des données traitées par les professionnels du chiffre est immense. En centralisant les informations financières et personnelles de centaines d’entreprises, le cabinet devient un point d’entrée stratégique. Les attaquants utilisent ces accès pour infiltrer les systèmes des clients finaux.
Le risque provient aussi de l’intérieur. L’erreur humaine reste le premier vecteur d’entrée. Une simple manipulation sur une pièce jointe ou la réutilisation d’un mot de passe faible suffit à ouvrir une brèche. La dépendance accrue aux outils cloud et aux prestataires informatiques crée une chaîne d’approvisionnement numérique complexe, où la vulnérabilité d’un seul partenaire se propage rapidement à l’ensemble du cabinet.
L’effet de propagation numérique
Chaque interaction numérique avec un client génère une confiance qui peut être détournée. Lorsqu’un pirate prend le contrôle d’une boîte mail ou d’un logiciel de gestion, il usurpe l’identité de l’expert-comptable pour envoyer des demandes de paiement frauduleuses ou des accès piégés. Cette propagation transforme le cabinet, garant de la probité financière, en vecteur involontaire de cybercriminalité.
Panorama des cyberattaques visant les professionnels du chiffre
Les menaces se sont sophistiquées pour contourner les protections classiques. Les attaques les plus fréquentes en cabinet incluent :
Le phishing et le spoofing consistent en une usurpation d’identité pour obtenir des accès ou des informations confidentielles. La fraude au RIB repose sur la modification discrète des coordonnées bancaires sur des factures ou des ordres de virement. Le ransomware chiffre les données comptables, rendant impossible la réalisation des déclarations fiscales et sociales, avec une demande de rançon à la clé. Enfin, l’attaque de la chaîne d’approvisionnement vise un éditeur de logiciel ou un hébergeur pour atteindre les cabinets clients, tandis que l’attaque par rebond utilise le système d’information du cabinet comme tremplin pour cibler les entreprises clientes.
Mesures de protection : les piliers de la résilience
La sécurisation d’un cabinet repose sur une approche multicouche, combinant outils techniques et rigueur organisationnelle.
Sécurisation des accès et des données
L’authentification multifacteur (MFA) est le rempart le plus efficace contre le vol d’identifiants. Elle doit être généralisée sur tous les accès : messageries, logiciels métiers et plateformes de télédéclaration. Parallèlement, le principe du moindre privilège doit être appliqué : chaque collaborateur accède uniquement aux données strictement nécessaires à ses missions.
La stratégie de sauvegarde 3-2-1
En cas de ransomware, la sauvegarde est votre seule assurance. La méthode 3-2-1 est la référence : conservez au moins 3 copies de vos données, utilisez 2 supports de stockage différents et gardez au moins 1 copie hors site ou hors ligne, isolée du réseau principal pour éviter qu’elle ne soit chiffrée en même temps que vos serveurs. Une sauvegarde n’est utile que si elle est restaurable. Des tests de restauration réguliers sont indispensables pour garantir l’intégrité des données en cas de crise.
Obligations réglementaires et responsabilité
Le cadre légal impose une vigilance stricte. Le RGPD oblige tout cabinet à protéger les données personnelles de ses clients et à notifier la CNIL dans un délai de 72 heures en cas de violation avérée. Les sanctions financières peuvent atteindre 4 % du chiffre d’affaires annuel mondial, sans compter le préjudice réputationnel. Si la directive NIS2 ne s’applique pas uniformément à tous les cabinets, elle définit des standards de sécurité dont chaque professionnel du chiffre doit s’inspirer. La cybersécurité est une composante essentielle de la responsabilité civile et professionnelle de l’expert-comptable.
Préparer la réponse à incident : PCA et PRA
Face à une attaque, la panique est le pire ennemi. Un Plan de Continuité d’Activité (PCA) et un Plan de Reprise d’Activité (PRA) doivent être formalisés et testés. La détection consiste à identifier l’anomalie et isoler les systèmes touchés. La qualification permet de déterminer l’ampleur de la compromission avec un expert. La restauration vise à reconstruire les systèmes à partir de sauvegardes saines. Enfin, la notification impose d’informer les clients et les autorités comme la CNIL, le CNOEC ou l’ANSSI.
L’accompagnement par des prestataires spécialisés en réponse à incident est souvent nécessaire pour garantir la conservation des preuves et une reprise d’activité sécurisée. Investir dans la formation régulière des collaborateurs, idéalement tous les 6 mois, et dans des simulations de phishing permet de réduire drastiquement la surface d’attaque et de renforcer la culture de sécurité au sein du cabinet.
- Cybersécurité en cabinet comptable : protéger vos données et assurer la continuité de votre activité - 21 septembre 2026
- Plan de trésorerie : l’erreur qui transforme un mois rentable en trou de caisse - 20 septembre 2026
- Trésorerie positive et entreprise rentable : pourquoi les deux ne vont pas toujours ensemble - 19 septembre 2026
Articles qui pourraient vous intéresser :
 Site e-commerce sur mesure : 3 leviers pour transformer vos contraintes techniques en avantage concurrentiel
 Modules SAP : 3 familles fonctionnelles pour structurer et piloter votre performance
 Veille technique : 4 étapes pour transformer l’information en avantage concurrentiel
 Clean Architecture : comment protéger votre code contre l’obsolescence technique