Consultant cybersécurité : 3 missions qui dépassent largement le pentest
Le consultant en cybersécurité aide les organisations à protéger leurs systèmes d’information, leurs données et leur continuité d’activité. Son rôle ne se limite pas à rechercher des failles. Il analyse les risques, recommande des mesures réalistes et accompagne les équipes avant, pendant ou après un incident. Ce métier combine expertise technique, conseil et pédagogie. Plusieurs parcours de formation permettent d’y accéder.
Un expert externe qui transforme les risques en décisions
Le consultant en cybersécurité, aussi appelé consultant SSI, consultant en sécurité informatique ou consultant en cyberdéfense, apporte un regard spécialisé sur les réseaux, les serveurs, les applications et les environnements cloud. Il peut travailler pour une ESN, un cabinet de conseil ou directement au sein d’une entreprise confrontée à des enjeux de sécurité importants.
Quiz : Consultant en Cybersécurité
Sa mission première consiste à évaluer le niveau de protection d’un système d’information. Il identifie les vulnérabilités, estime leurs conséquences possibles et hiérarchise les actions à mener. Son travail relie donc la technique aux priorités de l’entreprise : protéger les données clients, les secrets industriels, les services essentiels et la réputation de l’organisation.
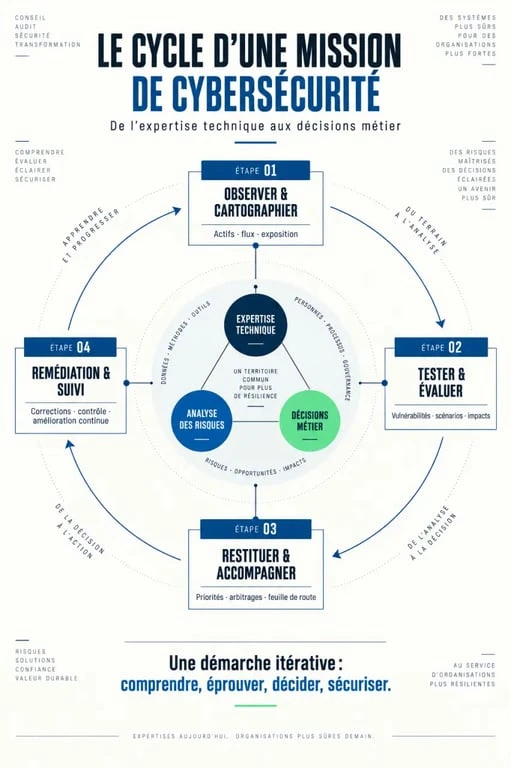
Trois temps forts dans une mission
- Observer et cartographier : le consultant recueille les informations utiles, analyse l’architecture, les accès, les configurations et les usages pour comprendre la surface d’attaque.
- Tester et évaluer : il réalise un audit de sécurité, utilise des outils de scan de vulnérabilités ou organise des tests d’intrusion encadrés pour vérifier si une faiblesse peut être exploitée.
- Restituer et accompagner : il rédige un rapport clair, une matrice des risques et un plan de remédiation. Il présente les priorités aux équipes IT comme aux décideurs, puis peut suivre la mise en œuvre des corrections.
Lors d’un incident, son intervention peut également porter sur le traçage chronologique de l’attaque, l’identification du point d’entrée, le nettoyage et la remise en sécurité du système. Les missions peuvent durer moins d’un an ou s’inscrire dans un accompagnement plus long, notamment lorsqu’une entreprise migre vers le cloud, renforce sa gouvernance SSI ou fait évoluer sa gestion des accès.
Audit, incident, IAM : des missions proches mais des rôles différents
Le terme de consultant en cybersécurité recouvre des spécialisations variées. Un professionnel peut rester généraliste en début de carrière, puis approfondir un domaine selon ses affinités et son expérience de terrain. Les objectifs et les livrables changent selon la mission.
| Spécialité | Objectif principal | Exemples de livrables ou d’actions |
|---|---|---|
| Audit de sécurité | Mesurer le niveau de sécurité et les risques | Cartographie des failles, analyse des risques, rapport et recommandations |
| Pentest | Simuler une intrusion autorisée | Tests sur une application web, un réseau ou un environnement cloud |
| Réponse à incident | Limiter l’impact d’une attaque | Traçage chronologique, identification du point d’entrée, remise en sécurité |
| IAM | Maîtriser les identités et les droits d’accès | Revue des habilitations, politique de mots de passe, gestion des comptes |
| Gouvernance SSI | Organiser la sécurité à l’échelle de l’entreprise | Politiques de sécurité, indicateurs, plans d’action et sensibilisation |
Le consultant ne remplace pas systématiquement l’ingénieur sécurité, qui déploie et administre les solutions, ni l’analyste SOC, davantage centré sur la surveillance des alertes. Le RSSI, lui, pilote la stratégie globale de sécurité. Le consultant travaille avec ces interlocuteurs en apportant une expertise ciblée ou une vision de projet.
Les compétences techniques ne suffisent pas
Pour exercer, il faut comprendre le fonctionnement d’un système d’information : architecture réseau, modèle OSI, protocoles de routage, pare-feu, serveurs Linux et Windows, applications web et infrastructure cloud. La cryptographie, le chiffrement, la protection des données et la gestion des droits d’accès font aussi partie du socle attendu.
Analyser sans perdre le sens du détail
Un bon consultant doit savoir relier plusieurs signaux faibles. Un droit attribué trop largement, un port exposé inutilement ou une sauvegarde mal isolée peuvent sembler anodins séparément. Ensemble, ils peuvent former une chaîne d’exploitation crédible. Cette capacité d’analyse est souvent plus utile que la simple accumulation d’outils de pentest.
La curiosité et la veille technologique comptent, car les méthodes d’attaque, les vulnérabilités et les usages numériques évoluent en permanence. La rigueur est tout aussi nécessaire. Une recommandation imprécise ou un risque mal évalué peut conduire l’entreprise à investir au mauvais endroit.
Expliquer clairement à des publics différents
Le consultant doit aussi faire preuve de pédagogie. Il présente parfois des sujets complexes à une direction peu technique, puis échange avec des administrateurs système ou des développeurs. Il adapte son vocabulaire, justifie ses priorités et propose des mesures proportionnées aux contraintes de budget, de délai et de continuité d’activité.
Quelle formation pour devenir consultant cybersécurité ?
Le niveau bac+5 est généralement recherché pour les postes de consultant en cybersécurité. Un profil bac+3 technique peut toutefois commencer par des fonctions d’administration, de support, de réseau ou d’analyste sécurité avant d’évoluer. Les voies les plus fréquentes sont l’université en informatique, l’école d’ingénieurs, l’école spécialisée et certains titres RNCP de niveau 6 et 7.
Un master, un MSc ou un mastère en cybersécurité permet d’approfondir l’audit, la sécurité des réseaux, le cloud, la cryptologie, la gestion des risques ou la réponse à incident. Un mastère spécialisé peut correspondre à un niveau bac+6. Pour choisir une formation, il faut regarder au-delà de son intitulé : la qualité des projets pratiques, des intervenants et des périodes en entreprise compte directement dans la préparation au métier.
L’alternance, un accélérateur d’expérience
L’alternance et les stages ont une valeur particulière dans ce métier. Ils permettent de manipuler des environnements réels, de participer à des audits, de comprendre les contraintes des équipes IT et de constituer un premier portfolio de réalisations. Pour une reconversion, une formation solide complétée par des laboratoires pratiques, des projets documentés et une expérience informatique préalable peut construire une trajectoire crédible.
Salaire, secteurs recruteurs et évolutions possibles
La rémunération dépend de la spécialité, de la responsabilité confiée, du type d’employeur et de l’expérience. Les fourchettes publiées par Ynov situent la sortie d’études entre 35 000 € et 42 000 € brut annuel, un profil junior ayant de 1 à 3 ans d’expérience entre 40 000 € et 50 000 €, et un profil senior de plus de 5 ans entre 55 000 € et 75 000 € brut annuel.
Selon L’Etudiant, un débutant peut percevoir entre 3 300 € et 3 700 € brut par mois. La rémunération peut atteindre 5 800 € brut mensuels selon les responsabilités, voire dépasser 8 300 € brut par mois avec plus de 10 ans d’ancienneté. Ces écarts s’expliquent notamment par la rareté de certaines expertises et par le niveau d’exposition des systèmes à protéger.
Les débouchés existent dans les ESN, les cabinets spécialisés, les banques, les assurances, l’industrie, la santé, les aéroports et les services publics. Avec l’expérience, le consultant peut évoluer vers l’ingénierie sécurité, l’architecture de sécurité, le pilotage de la réponse à incident ou le poste de RSSI. Le métier convient aux profils qui apprécient la résolution de problèmes complexes et la transmission de recommandations utiles.
- Consultant cybersécurité : 3 missions qui dépassent largement le pentest - 28 septembre 2026
- Pénétration de marché : gagner vite des clients sans sacrifier la marge - 27 septembre 2026
- Optimiser la trésorerie d’une entreprise de services : facturer vite et financer moins - 26 septembre 2026
Articles qui pourraient vous intéresser :
 Pourquoi utiliser un VPN : 3 risques majeurs évités et protection de vos données
 GAFAM : les 5 géants du numérique face au défi de la régulation mondiale
 Chiffrer une clé USB : 3 méthodes pour sécuriser vos données sensibles
 Développement d’une Progressive Web App à Rennes : performance mobile et budget maîtrisé