Analyste cybersécurité : détecter, qualifier et contenir les incidents
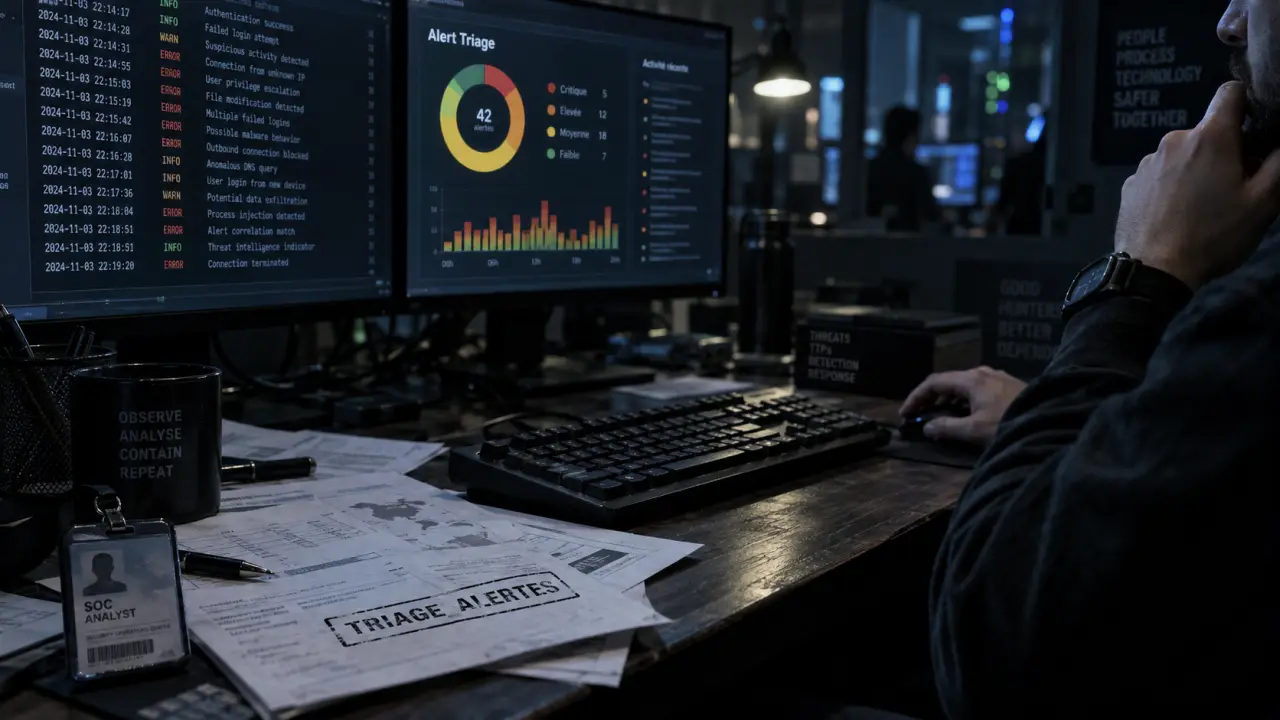
L’analyste cybersécurité surveille les systèmes d’information pour repérer une activité anormale, comprendre son origine et limiter ses conséquences avant qu’un incident ne perturbe durablement l’entreprise. Ce métier combine investigation technique, réactivité et communication. Il faut savoir lire des journaux de sécurité, évaluer une alerte et décider quand transmettre le dossier à un autre niveau d’intervention.
Un métier de vigilance dans les systèmes d’information
Un analyste cybersécurité protège les réseaux, les postes de travail, les comptes utilisateurs, les applications et les données sensibles contre les menaces. Il peut exercer en entreprise, dans un cabinet de conseil ou au sein d’un Security Operations Center (SOC), interne ou externalisé. Son travail ne consiste pas uniquement à constater une attaque. Il doit en mesurer la criticité, réduire la surface d’attaque et contribuer à la continuité d’activité.
Quiz : Analyste Cybersécurité
Dans un SOC, l’analyste reçoit des alertes générées par des outils de surveillance. Elles peuvent signaler une connexion inhabituelle, l’exécution d’un programme suspect, une tentative d’accès non autorisé ou un comportement anormal sur un serveur. Il rapproche ces signaux des journaux d’accès, du contexte métier et des indicateurs de compromission pour distinguer une fausse alerte d’un incident réel.
Le triage d’alerte, une compétence décisive
Une alerte ne prouve pas à elle seule qu’une intrusion a eu lieu. Le triage consiste à vérifier qui est concerné, quel actif est touché, ce qui a été observé et quel impact est possible. L’analyste examine par exemple l’adresse de connexion, les horaires, les droits du compte, les fichiers consultés et les actions réalisées. Il établit ensuite une priorité selon la sensibilité des données, l’exposition du système et le risque de propagation.
Cette qualification évite deux erreurs. La première consiste à mobiliser une équipe entière pour un événement sans conséquence. La seconde revient à banaliser le début d’une compromission. La qualité du diagnostic compte autant que la rapidité de réaction, car une mauvaise interprétation peut retarder le confinement ou déclencher une interruption inutile.
Du signal faible à la réponse à incident
Le quotidien alterne surveillance, analyse, amélioration des défenses et échanges avec les équipes informatiques. L’analyste peut administrer ou exploiter un SIEM, un EDR de protection des postes, un IDS de détection d’intrusion, des antivirus, des solutions de chiffrement ou des outils de gestion des vulnérabilités. Il participe aussi au suivi des mises à jour, des droits d’accès et de l’authentification multifacteur.
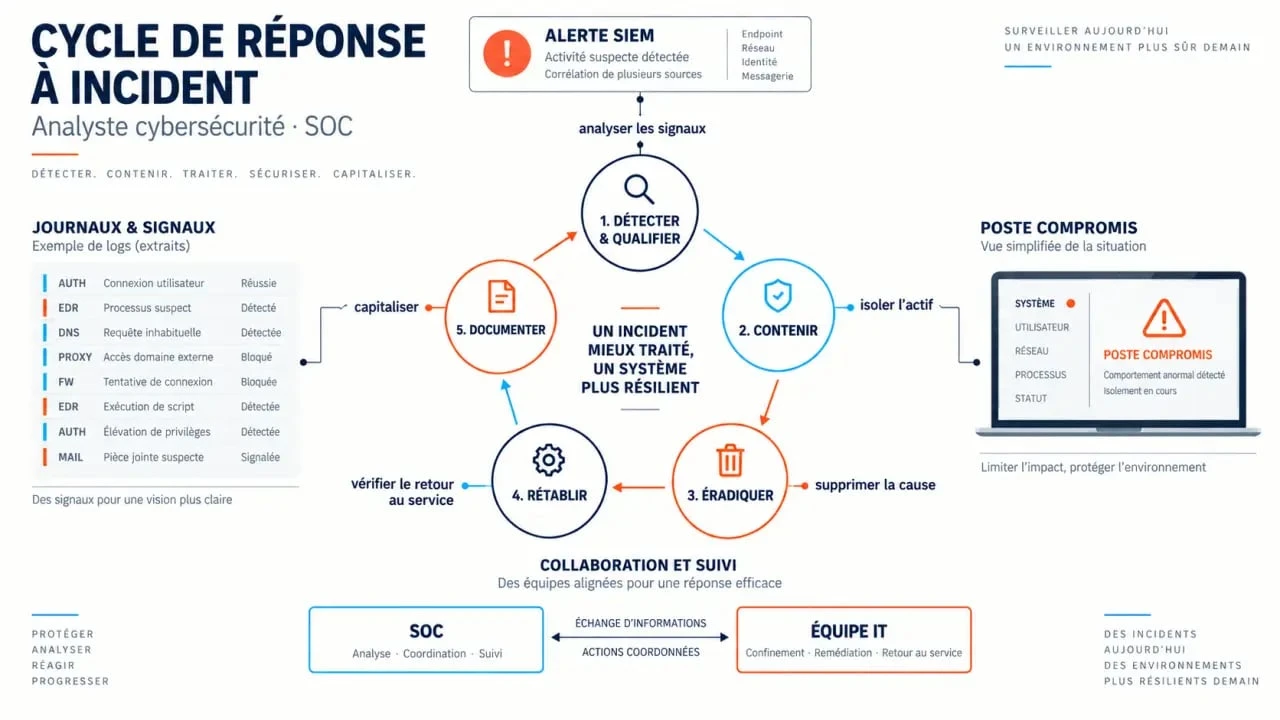
Selon l’organisation, il travaille avec les administrateurs systèmes et réseaux, les développeurs, le support et les responsables de la sécurité. Il doit donc traduire une information technique en consigne opérationnelle : isoler un poste, désactiver un compte, vérifier une règle de messagerie ou restaurer un service. La rédaction des faits et des décisions facilite ensuite le suivi de l’incident.
Les étapes d’une réponse structurée
Face à un e-mail de phishing ayant conduit à la compromission d’un compte, l’analyste commence par confirmer l’incident et rechercher les connexions, les règles de messagerie ou les transferts suspects. Il peut ensuite imposer une réinitialisation du mot de passe, révoquer les sessions actives et isoler un poste si un logiciel malveillant est suspecté. L’incident suit généralement une séquence claire :
- Détecter et qualifier l’alerte à partir des journaux et des éléments techniques disponibles.
- Contenir l’incident pour empêcher la propagation, l’accès persistant ou l’exfiltration de données.
- Éradiquer la cause : fichier malveillant, compte compromis, configuration vulnérable ou droit excessif.
- Rétablir les services de manière contrôlée et vérifier qu’aucun signe de compromission ne persiste.
- Documenter les faits, les décisions et les actions correctives pour préparer le retour d’expérience.
Un système de sécurité doit laisser circuler les flux utiles sans accepter les comportements dangereux. L’analyste ne cherche donc pas à tout bloquer. Il règle des seuils, observe les exceptions, vérifie les identités et adapte les contrôles au risque métier. Un filtrage trop rigide peut ralentir ou interrompre le travail. À l’inverse, une politique trop permissive peut laisser l’attaque s’installer discrètement.
Compétences attendues : technique, méthode et sang-froid
Le socle technique repose sur la compréhension des réseaux, des systèmes Windows et Linux, des protocoles, de la gestion des identités et de la journalisation. L’analyste doit savoir interpréter un trafic réseau, rechercher une anomalie dans des logs et comprendre les mécanismes d’un phishing, d’un logiciel malveillant ou de l’exploitation d’une vulnérabilité.
- Analyser des journaux de sécurité et corréler plusieurs événements.
- Comprendre les réseaux, les systèmes, le cloud et les environnements SaaS ou PaaS.
- Utiliser les outils de détection, de protection endpoint et d’évaluation des vulnérabilités.
- Appliquer les principes de gestion des accès, de chiffrement et d’authentification multifacteur.
- Rédiger un rapport clair pour une équipe technique, un responsable ou une direction.
- Assurer une veille sur les menaces, les tactiques d’attaque et les correctifs.
Les qualités humaines prennent toute leur valeur lors d’un incident critique. La rigueur, la curiosité, le sens de l’analyse et la discrétion sont nécessaires pour traiter des informations sensibles sans tirer de conclusions trop rapides. L’anglais technique aide à exploiter une documentation, comprendre une alerte ou suivre une veille internationale. L’analyste doit aussi rester calme : une réponse précipitée peut effacer des preuves ou aggraver une interruption de service.
Études, reconversion et certifications utiles
Un Bac+2 en informatique, réseaux ou dans un domaine scientifique et technique constitue une base fréquente. Une spécialisation en cybersécurité permet ensuite de consolider les compétences. Le Cnam mentionne notamment un prérequis Bac+2 pour son certificat d’analyste en cybersécurité. Cette formation totalise 24 crédits et prévoit une validation des unités avec une moyenne minimale de 10/20, sans note inférieure à 8/20.
La reconversion est possible pour un administrateur systèmes et réseaux, un développeur ou un technicien support qui possède déjà de bonnes bases techniques. Dans ce cas, les projets pratiques sont utiles pour démontrer son niveau. Analyser des logs, configurer une supervision, étudier un scénario d’incident et documenter ses conclusions apporte une preuve de compétence plus concrète qu’une veille théorique.
Choisir une certification selon son objectif
Les certifications ne remplacent pas l’expérience, mais elles structurent un parcours et peuvent renforcer une candidature. CompTIA Security+ convient pour consolider les fondamentaux de la sécurité. CEH est orientée vers la compréhension des techniques d’attaque, tandis qu’OSCP demande une pratique poussée du test d’intrusion. CISSP s’adresse davantage aux professionnels expérimentés qui évoluent vers la gouvernance, l’architecture ou le pilotage de la sécurité.
Débouchés, rémunération et métiers proches
Les recruteurs se trouvent dans les entreprises de services numériques, les banques, la santé, l’industrie, les administrations, les éditeurs de logiciels et les cabinets spécialisés. Selon Oteria, un analyste débutant, avec 0 à 2 ans d’expérience, peut viser entre 35 000 et 45 000 € brut annuel. Pour 3 à 5 ans d’expérience, la fourchette indiquée se situe entre 50 000 et 60 000 €, puis entre 65 000 et 80 000 € à partir de 6 ans.
| Niveau | Expérience | Rémunération brute annuelle indiquée par Oteria |
|---|---|---|
| Débutant | 0 à 2 ans | 35 000 à 45 000 € |
| Intermédiaire | 3 à 5 ans | 50 000 à 60 000 € |
| Expert | 6 ans et plus | 65 000 à 80 000 € |
Ces montants sont des repères. La localisation, le secteur, les astreintes, la maîtrise du cloud ou de la réponse à incident et le niveau de responsabilité peuvent les faire varier. L’analyste peut évoluer vers l’investigation numérique, le threat hunting, la gestion des risques, le conseil, l’architecture sécurité ou un poste de RSSI.
Il se distingue de l’ingénieur sécurité, qui intervient davantage dans la conception, le déploiement et la maintenance des solutions de protection. Le testeur d’intrusion recherche volontairement les failles au moyen d’attaques simulées. L’analyste sécurité de l’information travaille plus souvent sur les risques, les politiques et la conformité. Dans une petite organisation, ces missions peuvent toutefois se recouper : un même profil peut surveiller les alertes, participer à la remédiation et contribuer à l’évolution des dispositifs de sécurité.
- Analyste cybersécurité : détecter, qualifier et contenir les incidents - 29 septembre 2026
- Consultant cybersécurité : 3 missions qui dépassent largement le pentest - 28 septembre 2026
- Pénétration de marché : gagner vite des clients sans sacrifier la marge - 27 septembre 2026
Articles qui pourraient vous intéresser :
 L’IA s’autopirate : comment les modèles numériques contournent leurs propres protocoles de sécurité
 Appareil intelligent : 3 piliers pour automatiser votre maison et sécuriser vos données
 Composants électroniques : actifs, passifs et critères de choix pour éviter les mauvais achats
 Quel anti-malware gratuit choisir pour nettoyer son PC sans piège ? Malwarebytes, AdwCleaner, Defender