Sensibilisation cybersécurité : des réflexes concrets, pas seulement un quiz
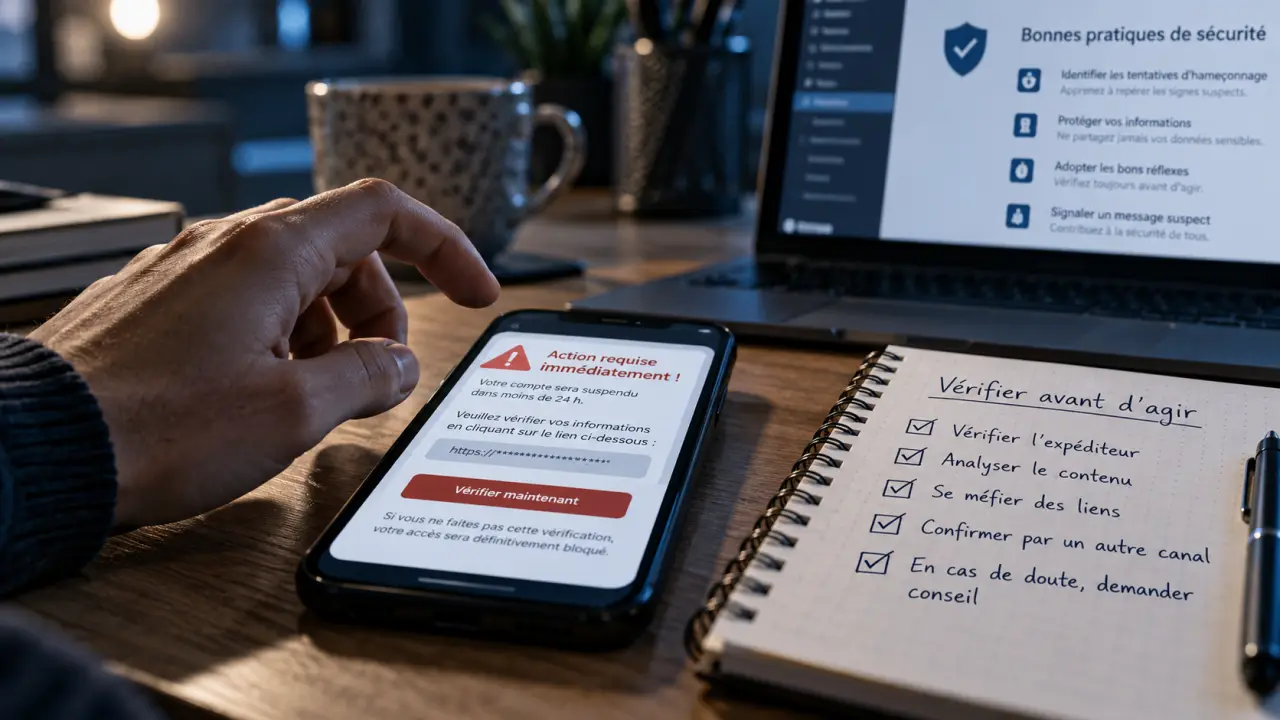
La sensibilisation à la cybersécurité consiste à apprendre à reconnaître une situation risquée, à adopter les bons gestes et à donner l’alerte sans attendre. Elle concerne autant les particuliers que les salariés, les dirigeants ou les associations. Pour être utile, elle doit relier les menaces aux usages réels : consulter un message, valider un paiement, partager un document ou protéger un compte.
Transformer la connaissance des risques en décisions simples
Connaître le mot « hameçonnage » ne suffit pas à repérer une fausse demande de connexion. La sensibilisation vise surtout un changement de comportement : prendre un instant pour vérifier, utiliser un canal fiable et demander de l’aide en cas de doute. Elle ne remplace ni les protections techniques ni une formation spécialisée, mais les complète.
Testez vos réflexes de sensibilisation à la cybersécurité
Répondez aux six questions, une à la fois.
Résultat final
Vous avez terminé le questionnaire.
Les conséquences d’un incident dépassent souvent l’appareil concerné : perte d’accès aux comptes, divulgation de données personnelles, fraude financière ou interruption d’activité. Dans une petite structure, une messagerie compromise peut aussi servir à tromper des clients et des fournisseurs.
Le bon objectif n’est pas de rendre chacun expert, mais de rendre la bonne décision plus facile. Une consigne précise comme « confirmer tout changement de coordonnées bancaires par un appel au numéro déjà connu » est plus exploitable qu’une invitation générale à rester vigilant.
Tous les profils doivent être impliqués, avec des exemples adaptés. La comptabilité travaille sur les demandes de paiement, les ressources humaines sur les pièces jointes de candidature, les dirigeants sur l’usurpation d’identité. À la maison, les faux messages de livraison et les tentatives de récupération de comptes constituent des situations parlantes.
Associer chaque menace à un réflexe applicable au quotidien
Une sensibilisation efficace part de scènes ordinaires plutôt que d’un catalogue technique. Les attaques cherchent notamment à provoquer une action rapide, à récupérer un accès ou à faire exécuter un fichier malveillant.
| Situation à risque | Ce qui doit alerter | Réflexe à adopter |
|---|---|---|
| Message d’hameçonnage par courriel ou SMS | Demande inattendue, urgence, lien de connexion | Ouvrir soi-même l’application ou le site habituel, sans suivre le lien reçu |
| Faux fournisseur ou faux dirigeant | Nouveau compte bancaire, paiement confidentiel ou inhabituel | Confirmer la demande par un canal indépendant et connu |
| Vol de compte | Demande de code de connexion ou validation non sollicitée | Ne rien transmettre et signaler la tentative |
| Rançongiciel | Fichier suspect, documents devenus illisibles, demande de rançon | Cesser les manipulations et appliquer la procédure d’incident |
| Fuite de documents | Partage trop large, mauvais destinataire, outil non autorisé | Vérifier les destinataires et limiter les droits d’accès |
Installer un socle de protection personnel et collectif
Utilisez des mots de passe longs et uniques, idéalement conservés dans un gestionnaire, et activez l’authentification multifacteur lorsqu’elle est proposée. Effectuez les mises à jour et prévoyez des sauvegardes dont la restauration est vérifiée. En entreprise, ces pratiques doivent être organisées avec le service informatique, pas laissées à la seule initiative individuelle.
La vigilance concerne aussi les usages pro-perso et les outils d’intelligence artificielle : un document professionnel ne doit pas être envoyé vers une messagerie personnelle ou un service non autorisé par simple commodité. Avant de partager, vérifiez la sensibilité du contenu et les règles applicables.
Construire un programme court, régulier et sans culpabilisation
Une présentation annuelle isolée laisse peu de place à l’entraînement. Mieux vaut organiser des séquences courtes, centrées sur une action, puis réintroduire les sujets au fil des usages. La sensibilisation commence dès l’arrivée d’un collaborateur et se poursuit lorsqu’un outil ou une procédure change.
- Repérer les situations prioritaires : paiements, accès à distance, données clients ou partage de fichiers.
- Choisir un comportement observable : vérifier un destinataire, signaler un message ou confirmer une demande sensible.
- Faire pratiquer : examiner un exemple anonymisé, jouer une situation ou répondre à un quiz commenté.
- Rendre l’aide accessible : indiquer un contact et une procédure de signalement simples.
- Revenir sur les difficultés : corriger les consignes ambiguës et proposer un rappel ciblé.
Pensez votre programme autour d’un axe souvent oublié : le trajet entre le doute et l’alerte. Combien de manipulations faut-il pour signaler un message ? Le contact reste-t-il accessible si la messagerie est bloquée ? Un salarié sait-il quoi dire après avoir cliqué ? Réduire cette friction opérationnelle peut être plus utile qu’ajouter une nouvelle présentation : préparez un canal de secours et un message type décrivant les faits, l’heure et l’action effectuée.
Évitez les exercices conçus pour piéger ou humilier. Une simulation doit être proportionnée, expliquée et suivie d’un retour pédagogique. Pour mesurer les progrès, observez la qualité des signalements, la capacité à retrouver la procédure et l’application des vérifications, plutôt que le seul taux de réussite au quiz.
Choisir une ressource gratuite ou un accompagnement adapté
Les dispositifs publics permettent de commencer sans construire tous les supports soi-même. Il faut cependant distinguer un parcours d’apprentissage, un service d’orientation et une assistance après incident : ils ne répondent pas au même besoin.
| Ressource | Usage principal | Quand la choisir |
|---|---|---|
| SensCyber | E-sensibilisation organisée en trois modules : comprendre, agir et transmettre | Pour acquérir des réflexes et les partager avec une équipe ou un entourage |
| SecNumacadémie | MOOC d’initiation à la cybersécurité de l’ANSSI | Pour suivre un apprentissage structuré des fondamentaux |
| MesServicesCyber | Orientation vers des services et ressources pour sensibiliser, se former, sécuriser et réagir | Pour identifier un dispositif correspondant à son besoin |
| 17Cyber | Guichet unique d’assistance en ligne | Pour être orienté en cas de malveillance informatique |
| CSIRT territoriaux | Prévention et réponse aux incidents | Pour rechercher un accompagnement territorial selon son profil et son éligibilité |
Un prestataire peut compléter ces ressources si vous avez besoin de scénarios métier, d’ateliers ou d’un suivi dans la durée. Comparez la personnalisation, l’accessibilité, les modalités de mesure et le traitement des données des participants. Une attestation de participation ne prouve pas, à elle seule, l’adoption des bons réflexes.
Préparer la réaction avant le premier incident
Le message essentiel est simple : mieux vaut signaler un doute que cacher une erreur. Une personne qui a ouvert une pièce jointe ou communiqué un mot de passe doit pouvoir prévenir immédiatement, sans attendre de constater des dégâts.
- En entreprise : contactez le référent désigné par un canal fiable et suivez ses instructions. Si la messagerie semble compromise, utilisez un autre moyen de communication.
- Si un appareil semble infecté : isolez-le du réseau si vous savez le faire sans risque, puis demandez assistance. Évitez de supprimer des fichiers ou de lancer des manipulations improvisées.
- Si un compte est compromis : depuis un appareil sain, changez son mot de passe, révoquez les sessions actives si possible et vérifiez les paramètres de récupération.
- En cas de fraude financière : contactez rapidement votre banque et conservez les éléments utiles aux démarches.
Gardez les messages, captures, horaires et références disponibles sans vous exposer davantage. Ne payez pas une rançon et sollicitez une assistance adaptée, notamment via 17Cyber. La sensibilisation remplit alors son rôle : permettre à chacun de reconnaître ses limites, de limiter les conséquences et de passer rapidement le relais.
- Sensibilisation cybersécurité : des réflexes concrets, pas seulement un quiz - 28 octobre 2026
- Formation business developer à Lyon : comparez le diplôme, le terrain et l’accès à l’emploi - 27 octobre 2026
- Chaîne de valeur de Porter : repérer les coûts à réduire sans sacrifier la valeur client - 26 octobre 2026
Articles qui pourraient vous intéresser :
 Maintenance informatique à La Défense : 30 minutes d’intervention, sécurité totale et infogérance illimitée
 Développer un nouveau produit : 6 étapes pour transformer vos idées en succès commercial
 Hyperconvergence : calcul, stockage, réseau et virtualisation réunis dans une seule plateforme
 Web dev IA : choisir les bons outils pour coder, tester et garder le contrôle