Analyse de risque cybersécurité : passer des failles techniques aux décisions prioritaires
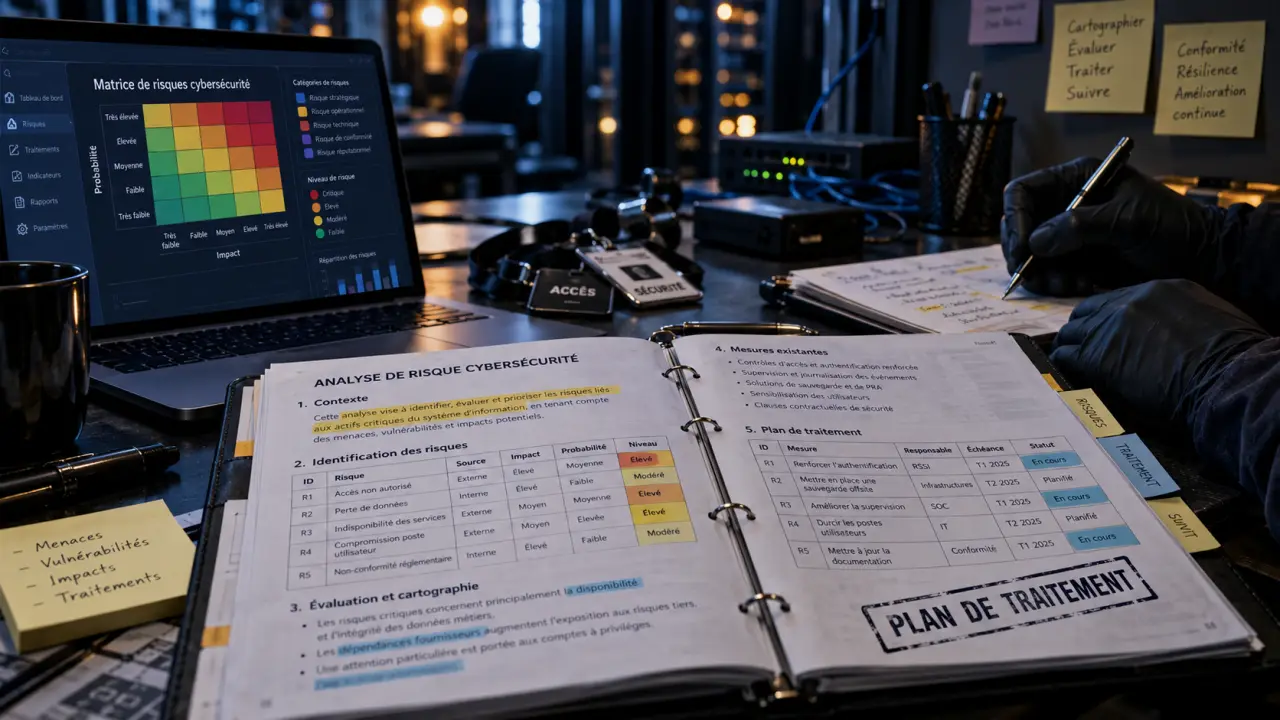
Une analyse de risque cybersécurité sert à déterminer quels incidents pourraient réellement affecter votre activité, avec quelles conséquences et quelles protections prioritaires. Elle relie les menaces aux processus métier, plutôt que de produire une simple liste de failles. Son résultat attendu : des décisions justifiées, des responsables identifiés et un plan de traitement suivi dans le temps.
Partir de l’activité à protéger, pas du catalogue des menaces
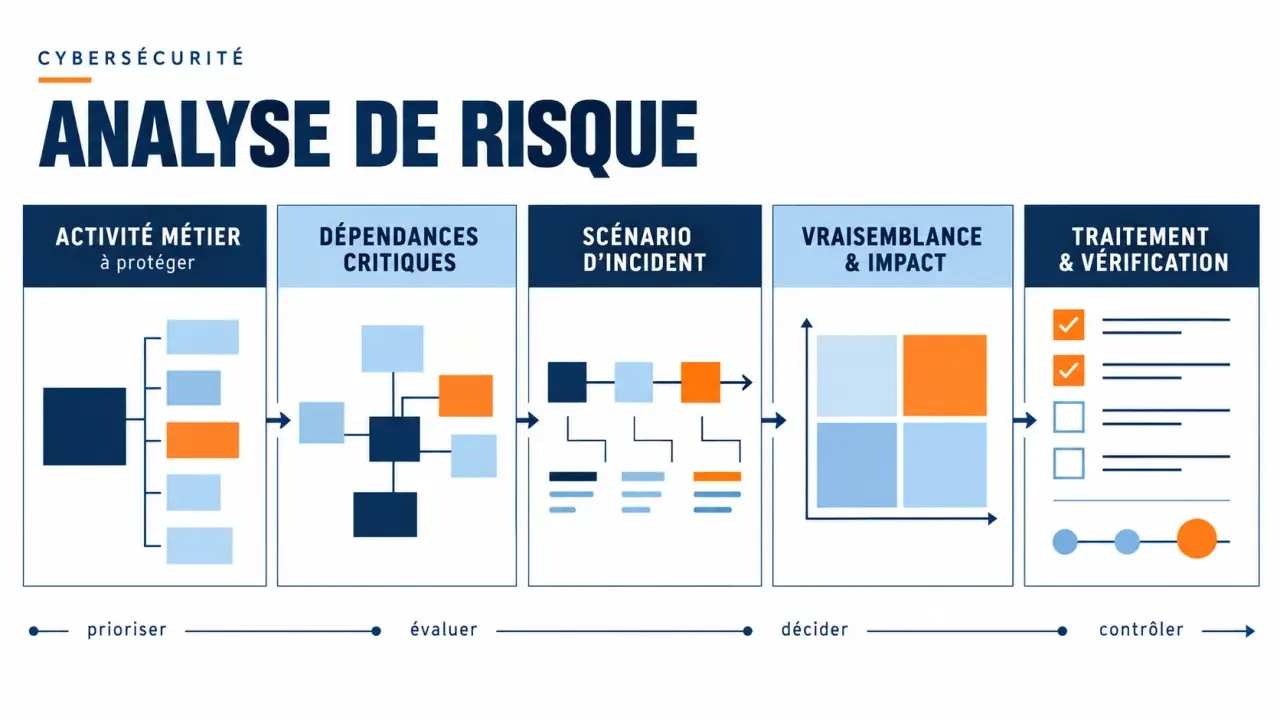
Le bon point de départ est une question concrète : qu’est-ce que l’organisation ne peut pas se permettre de perdre, de divulguer ou d’interrompre ? Pour un industriel, il peut s’agir du pilotage de production. Pour un cabinet de conseil, des dossiers clients. Pour un commerçant, de la prise de commande et du paiement.
Délimitez ensuite le périmètre : activités concernées, applications, données, infrastructures, sites et prestataires. Précisez les dépendances essentielles, notamment la messagerie, l’annuaire d’identités, les services cloud et les sauvegardes. Un périmètre restreint mais explicite vaut mieux qu’une ambition exhaustive impossible à tenir.
Distinguer audit, vulnérabilité et risque
Un audit examine une situation au regard de critères et relève des écarts. Une vulnérabilité est une faiblesse exploitable, comme un accès distant mal protégé. Le risque correspond à un scénario susceptible de provoquer un dommage : par exemple, un attaquant exploite cet accès pour interrompre la facturation. La gravité technique d’une faille ne suffit donc pas à déterminer sa priorité métier.
Réunissez le RSSI ou le responsable informatique, les responsables métier et un représentant de la direction. Les équipes techniques décrivent les protections ; les métiers évaluent les conséquences ; la direction arbitre les ressources et le niveau de risque acceptable. Associez le délégué à la protection des données lorsque le périmètre le nécessite.
Construire des scénarios qui révèlent les dépendances critiques
Un scénario utile décrit une chaîne compréhensible : une origine, un chemin possible, un événement redouté et ses conséquences. Évitez les formulations trop larges comme « risque de cyberattaque ». Préférez : « un compte administrateur compromis permet de chiffrer les serveurs et de rendre les commandes inaccessibles ».
- Hameçonnage et ingénierie sociale : vol d’identifiants, fraude au virement ou obtention d’un accès par manipulation.
- Rançongiciel : chiffrement, interruption d’activité et possible divulgation de données.
- Déni de service : saturation d’un service exposé, avec indisponibilité pour les clients.
- Compromission d’un tiers : exploitation des accès d’un prestataire ou défaillance d’un service indispensable.
- Erreur ou malveillance interne : suppression de fichiers, mauvaise configuration ou extraction non autorisée.
Ne limitez pas l’exercice aux actes malveillants. Une erreur de manipulation ou une panne peut aussi compromettre la disponibilité, l’intégrité ou la confidentialité. Appuyez les scénarios sur les incidents passés, les architectures, les contrats et les résultats d’audits, puis vérifiez les protections réellement opérationnelles.
Certains composants agissent comme un aimant à conséquences : l’annuaire d’identités, par exemple, concentre les accès à plusieurs applications. Sa compromission peut attirer dans un même incident des activités qui semblaient indépendantes. Repérez ces points de concentration et demandez-vous si les moyens de secours en dépendent également. Une sauvegarde dont l’administration repose sur les mêmes comptes que la production n’offre pas la même séparation qu’un dispositif isolé.
Évaluer les risques sans créer une fausse précision
L’évaluation croise généralement la vraisemblance du scénario et la gravité de ses conséquences. La première dépend notamment de l’exposition, des capacités nécessaires à l’attaque, des vulnérabilités et de l’efficacité des protections. La seconde couvre les pertes financières, l’arrêt d’activité, les obligations contractuelles, les effets humains et la réputation.
Définissez des critères communs avant de noter. « Impact majeur » doit correspondre à des conséquences compréhensibles par tous, et non à l’impression d’un participant. Documentez les hypothèses, les incertitudes et les mesures déjà prises en compte. Une matrice qualitative aide à classer les risques, mais ne constitue pas une mesure mathématique exacte.
Choisir une méthode adaptée à la décision
| Approche ou référentiel | Usage pertinent | Point de vigilance |
|---|---|---|
| Analyse qualitative | Hiérarchiser avec des niveaux de gravité et de vraisemblance définis collectivement. | Calibrer les échelles pour limiter les appréciations subjectives. |
| Analyse quantitative, notamment FAIR | Éclairer un arbitrage financier par des estimations de pertes et de fréquence. | Rendre visibles les hypothèses et les marges d’incertitude. |
| EBIOS Risk Manager de l’ANSSI | Structurer l’analyse autour des enjeux métier, de l’écosystème et des scénarios d’attaque. | Prévoir la participation des métiers et des ateliers préparés. |
| OCTAVE | Examiner les risques avec une approche centrée sur l’organisation et ses actifs essentiels. | Mobiliser les personnes connaissant les pratiques réelles. |
| ISO 27005 | Encadrer la gestion des risques liés à la sécurité de l’information. | Adapter la démarche au périmètre et à la gouvernance existante. |
Ces approches ne sont pas toutes concurrentes. Une démarche qualitative peut suffire pour un premier classement, puis être complétée par une estimation financière sur un investissement important. Le choix dépend surtout de la décision à éclairer, des informations accessibles et de la maturité de l’organisation.
Transformer le classement en engagements vérifiables
Une analyse n’est utile que si elle débouche sur un traitement. Pour chaque risque prioritaire, choisissez une réponse explicite : le réduire par des protections, éviter l’activité qui le génère, partager certaines conséquences par contrat ou assurance, ou l’accepter en connaissance de cause. Une assurance ne supprime ni l’incident ni toutes ses conséquences.
Par exemple, face à un scénario de rançongiciel, le plan peut combiner authentification multifacteur, limitation des privilèges, segmentation, sauvegardes isolées et tests de restauration. Chaque mesure répond à une partie du scénario : empêcher l’entrée, limiter la propagation ou permettre la reprise.
Un registre des risques, même tenu dans un tableur, doit permettre de retrouver :
- le scénario, le périmètre et le responsable du risque ;
- l’évaluation et les protections existantes ;
- les actions retenues, leur responsable, leur budget et leur échéance ;
- le risque résiduel estimé après traitement ;
- la décision d’acceptation et la date de réexamen.
Le risque résiduel doit être validé au niveau disposant de l’autorité nécessaire, et non laissé implicitement à l’équipe informatique. Pour la direction, présentez les arbitrages en termes d’activité préservée : capacité à livrer, à payer les salariés ou à reprendre un service.
Faire vivre l’analyse avec des preuves et des révisions ciblées
Les scanners de vulnérabilités, inventaires et outils de supervision alimentent l’analyse ; ils ne remplacent pas l’évaluation métier. Une plateforme de gestion des risques peut faciliter la consolidation et le suivi lorsque les périmètres se multiplient. Choisissez-la selon la traçabilité des décisions, la gestion des responsabilités, les exports et l’intégration aux processus existants.
Réexaminez les scénarios après un incident, une migration cloud, une acquisition, un changement de prestataire ou une modification majeure des accès. Prévoyez aussi une revue périodique adaptée à votre activité. Vérifiez l’efficacité des actions par des preuves : restauration réussie, droits effectivement retirés, exercices de crise ou contrôles techniques.
Enfin, l’analyse contribue à justifier des mesures proportionnées dans le cadre du RGPD et, pour les entités concernées, de NIS2 ou de DORA. Elle ne garantit pas à elle seule la conformité : les obligations applicables doivent être examinées séparément. Le livrable décisif reste une feuille de route comprise, financée et régulièrement vérifiée, plutôt qu’une cartographie archivée après sa présentation.
Articles qui pourraient vous intéresser :
 Générateur de lettres IA : 3 minutes pour rédiger vos courriers professionnels sans erreur
 Partage de fichier en ligne sécurisé : 3 piliers techniques pour protéger vos données
 Audit informatique : 4 étapes clés pour sécuriser votre système d’information
 Smart contract : exécution automatique, oracles et limites à connaître