Cybersécurité industrielle : comment protéger l’IT, l’OT et la continuité de production
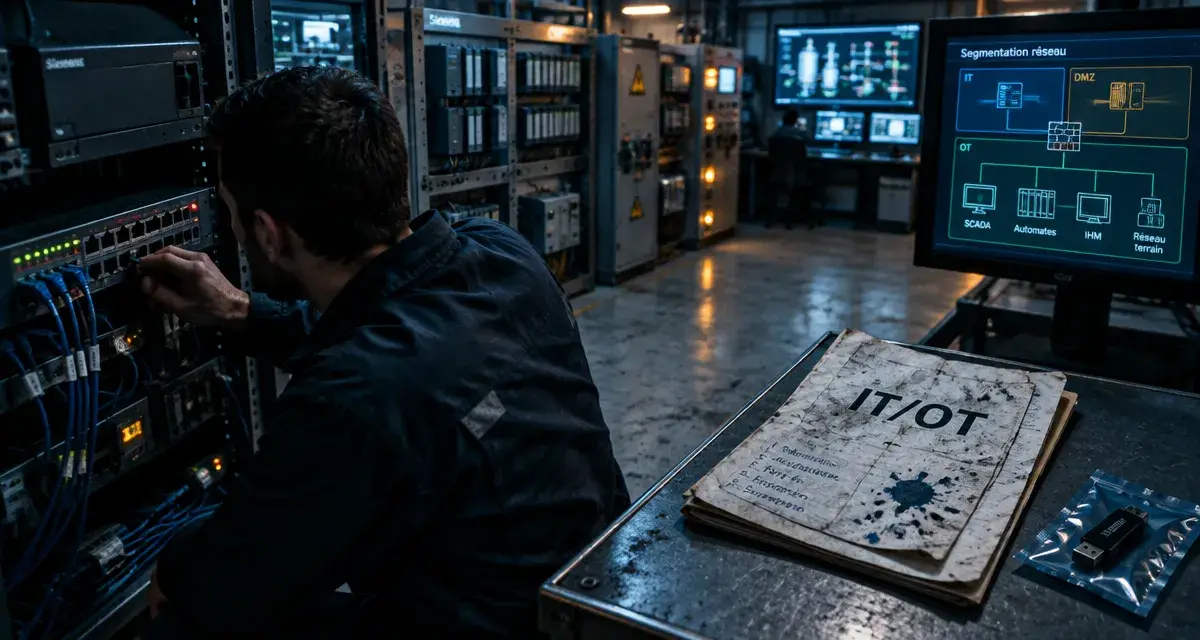
Dans l’industrie, une cyberattaque ne se limite pas au vol de données. Elle peut bloquer une ligne de production, altérer un procédé, retarder des livraisons ou créer un risque pour les personnes et l’environnement. La cybersécurité industrielle protège les systèmes numériques de l’usine tout en conciliant continuité de production, sûreté de fonctionnement et conformité.
Pourquoi l’industrie doit protéger à la fois l’IT et l’OT
La cybersécurité industrielle couvre deux univers distincts, mais désormais connectés. L’IT correspond à l’informatique de gestion : messagerie, postes de bureau, ERP, serveurs, outils de planification et données commerciales. L’OT, pour Operational Technology, regroupe les technologies opérationnelles qui pilotent ou supervisent les équipements : automates, systèmes SCADA, capteurs, machines-outils, robots, systèmes de supervision et réseaux de production.
| Environnement | Priorité métier | Exemples d’actifs | Risque principal |
|---|---|---|---|
| IT | Confidentialité et intégrité des données | Messagerie, ERP, serveurs, postes utilisateurs | Vol de données, fraude, rançongiciel |
| OT | Disponibilité et sécurité des opérations | Automates, SCADA, capteurs, machines, réseaux d’atelier | Arrêt de production, défaut qualité, impact physique |
Une disponibilité qui ne se gère pas comme celle d’un poste bureautique
Un système industriel peut avoir un cycle de vie très long et ne pas supporter une mise à jour immédiate. Arrêter un automate ou un serveur de supervision pour appliquer un correctif peut nécessiter une fenêtre de maintenance rare, une validation du fabricant et des essais approfondis. Les équipements legacy restent donc parfois exposés plus longtemps que les actifs IT classiques.
La protection doit tenir compte du procédé industriel et de ses contraintes. Une mise à jour techniquement souhaitable peut perturber une production en cours si elle n’a pas été testée dans les conditions d’exploitation. Le choix du moment, du périmètre et de la méthode de déploiement fait donc partie de la gestion du risque.
La connexion entre les deux mondes élargit la surface d’attaque
La maintenance à distance, l’IIoT, les échanges avec les fournisseurs et la remontée de données de production améliorent la performance des sites. Ils créent aussi de nouveaux chemins vers l’atelier. Une compromission initiée par un courriel frauduleux sur le réseau bureautique peut progresser vers l’OT si les flux, les droits et les réseaux ne sont pas maîtrisés.
La séparation IT/OT est donc un principe structurant. Elle ne doit pas empêcher les échanges nécessaires à l’exploitation, mais ceux-ci doivent être limités, documentés et contrôlés. La segmentation réseau, les passerelles filtrées et la gestion des accès réduisent les possibilités de propagation entre les environnements.
Les vulnérabilités qui exposent réellement une usine
Les attaques ciblent rarement un équipement isolé par hasard. Elles exploitent plutôt une chaîne de faiblesses : un accès distant mal contrôlé, un mot de passe partagé, une machine non inventoriée, une clé USB contaminée ou une sauvegarde inutilisable. Dans un environnement où coexistent des technologies anciennes et des équipements très connectés, le manque de visibilité devient souvent le premier risque.
- Accès trop larges : comptes génériques, privilèges administrateurs permanents, prestataires conservant un accès après leur intervention ou absence d’authentification forte.
- Réseaux insuffisamment segmentés : un poste infecté peut communiquer avec des zones de production qui ne devraient pas lui être accessibles.
- Actifs inconnus ou mal suivis : automates, passerelles, postes d’ingénierie et versions logicielles non recensés échappent au patch management et à la surveillance.
- Supports amovibles : une clé USB utilisée pour transférer un programme machine peut devenir un vecteur d’intrusion sans procédure de décontamination.
- Facteur humain : phishing, erreur de manipulation, contournement d’une règle jugée contraignante ou transmission non sécurisée d’identifiants.
Il faut aussi raisonner en termes de propagation. Une faiblesse située sur un poste périphérique ne doit pas permettre d’atteindre le poste de pilotage ou les équipements qui contrôlent le procédé. Les cloisons techniques reposent sur des segments réseau, des passerelles filtrées, des comptes à privilèges limités et des procédures d’isolement rapide.
Cette approche aide à prioriser les protections. La question n’est pas seulement de savoir si un équipement présente une vulnérabilité, mais aussi de mesurer ce qu’un attaquant pourrait atteindre depuis cet équipement et les conséquences d’une compromission. Un incident local doit rester contenu pour éviter qu’il ne devienne un arrêt global.
Cartographier avant de choisir les protections
Acquérir des outils sans connaître son patrimoine technique conduit souvent à protéger les éléments visibles tout en laissant des points d’entrée critiques sans contrôle. Une démarche utile commence par une cartographie des actifs, des flux et des dépendances : quels équipements pilotent la production, quelles données circulent entre l’IT et l’OT, quels accès utilisent les sous-traitants et quels composants ne peuvent pas être arrêtés.
Cette cartographie doit inclure les postes d’ingénierie, les automates, les systèmes SCADA, les serveurs, les passerelles, les dispositifs de maintenance et les connexions temporaires. Elle doit également préciser les dépendances entre les équipements. Un serveur apparemment secondaire peut être indispensable au redémarrage d’une ligne ou à la supervision d’un atelier.
Classer les actifs selon leur criticité
La criticité ne dépend pas seulement de la valeur financière d’un équipement. Elle prend en compte son rôle dans la sécurité, la qualité, la continuité d’activité et la capacité à redémarrer la production. Un poste d’ingénierie peu visible peut être plus sensible qu’un serveur standard s’il permet de modifier la programmation d’automates.
Cette classification aide à définir l’ordre des actions. Les équipes peuvent réduire d’abord les risques dont l’impact opérationnel est le plus élevé, puis traiter les équipements moins critiques. Elle facilite aussi les arbitrages lorsqu’un correctif exige une interruption de production ou une validation du fabricant.
Construire une feuille de route réalisable
Un audit technique et organisationnel transforme le diagnostic en plan d’action. Les mesures rapides peuvent inclure la suppression des comptes partagés, le contrôle des accès distants, le durcissement des postes exposés et la vérification des sauvegardes.
Les chantiers plus structurants portent sur la segmentation réseau IT/OT, la gestion des identités, la veille en vulnérabilités, le renouvellement progressif des équipements non maintenus et la formalisation des procédures de crise. Une feuille de route réaliste tient compte des arrêts planifiés, des ressources disponibles et des contraintes propres à chaque site.
Mettre en place une défense adaptée aux contraintes de production
La cybersécurité des systèmes industriels ne consiste pas à transposer les pratiques IT dans l’atelier. Elle associe prévention, contrôle et capacité de reprise, sans action susceptible de fragiliser la disponibilité des installations. L’objectif est de réduire les voies d’intrusion tout en conservant une exploitation fluide des équipements.
- Segmenter les réseaux : définir des zones IT, OT et de supervision, puis contrôler précisément les flux autorisés entre elles.
- Sécuriser les accès : appliquer le moindre privilège, l’authentification forte et la traçabilité des connexions locales ou distantes, notamment pour les prestataires.
- Durcir les équipements : désactiver les services inutiles, protéger les postes de travail, maîtriser les périphériques USB et appliquer les correctifs après validation.
- Sauvegarder et tester : conserver des copies protégées des configurations, programmes et données critiques, puis vérifier qu’elles sont effectivement restaurables.
- Surveiller les signaux faibles : analyser les flux industriels et les événements de sécurité pour détecter un comportement anormal avant l’interruption du procédé.
Les sauvegardes doivent couvrir les éléments nécessaires au redémarrage : configurations, programmes, données critiques et paramètres utiles à l’exploitation. Une copie disponible ne suffit pas. Les équipes doivent savoir où elle se trouve, qui peut y accéder et dans quelles conditions elle peut être restaurée.
Un SOC capable d’assurer une surveillance 24/7/365 peut compléter les équipes internes, à condition que ses procédures tiennent compte des spécificités OT. Détecter un trafic inhabituel n’a de valeur que si l’alerte est qualifiée avec les responsables de production et si la réponse ne provoque pas elle-même un arrêt non maîtrisé.
Conformité, gouvernance et réaction : les piliers de la résilience
Les exigences réglementaires poussent les organisations à formaliser leur gouvernance cyber. Selon le profil de l’entreprise et son rôle dans des secteurs essentiels ou importants, des cadres tels que la LPM, NIS2, IEC 62443 ou la famille ISO 27000 peuvent s’appliquer ou servir de référence. Ils ne remplacent pas l’analyse de risque, mais fournissent un langage commun pour organiser les responsabilités, les contrôles et les preuves de conformité.
La conformité doit rester liée au fonctionnement réel du site. Une procédure documentée mais inconnue des équipes ne protège pas une ligne de production. Les contrôles doivent être compréhensibles, applicables et compatibles avec les contraintes de maintenance, d’exploitation et de sécurité industrielle.
Associer direction, production et sécurité
La responsabilité ne peut reposer sur la seule DSI ou sur un RSSI isolé. La direction industrielle apporte la connaissance des contraintes de fabrication, les équipes OT connaissent les équipements, les métiers identifient les impacts opérationnels et la sécurité structure les mesures de maîtrise du risque.
Cette gouvernance partagée évite les décisions théoriques, comme le déploiement d’un correctif sans tenir compte d’une phase de production critique. Elle permet aussi de répartir clairement les rôles : qui valide une intervention, qui autorise un accès distant, qui décide l’isolement d’une zone et qui communique en cas d’incident.
Préparer l’incident avant qu’il ne survienne
Un plan de continuité d’activité (PCA) et un plan de reprise d’activité (PRA) doivent préciser qui alerte, qui décide d’isoler une zone, comment maintenir une production dégradée et dans quel ordre restaurer les actifs. Ces plans doivent s’appuyer sur la cartographie et la classification des équipements, sans quoi les priorités restent difficiles à appliquer.
Des exercices réguliers révèlent les dépendances invisibles : accès fournisseurs, disponibilité d’une sauvegarde, compétences nécessaires au redémarrage ou communication avec les clients. La sensibilisation des collaborateurs et le retour d’expérience après chaque alerte inscrivent enfin la cybersécurité dans les pratiques quotidiennes de l’entreprise industrielle.
- Cybersécurité industrielle : comment protéger l’IT, l’OT et la continuité de production - 19 octobre 2026
- Refonte de site : comment moderniser votre présence en ligne sans perdre votre trafic - 18 octobre 2026
- Offre emploi cybersécurité : 5 critères pour cibler un poste adapté à votre profil - 17 octobre 2026
Articles qui pourraient vous intéresser :
 Migration vers les microservices : les critères pour choisir une agence experte et garantir votre réussite
 Assistant vocal : gadget ou véritable cerveau pour votre maison connectée ?
 Agence développement logiciel métier sur mesure : quand les outils standard freinent vos équipes
 Analyste cybersécurité : détecter, qualifier et contenir les incidents