Optimiser la protection physique des infrastructures critiques : prioriser les actifs et les points d’accès
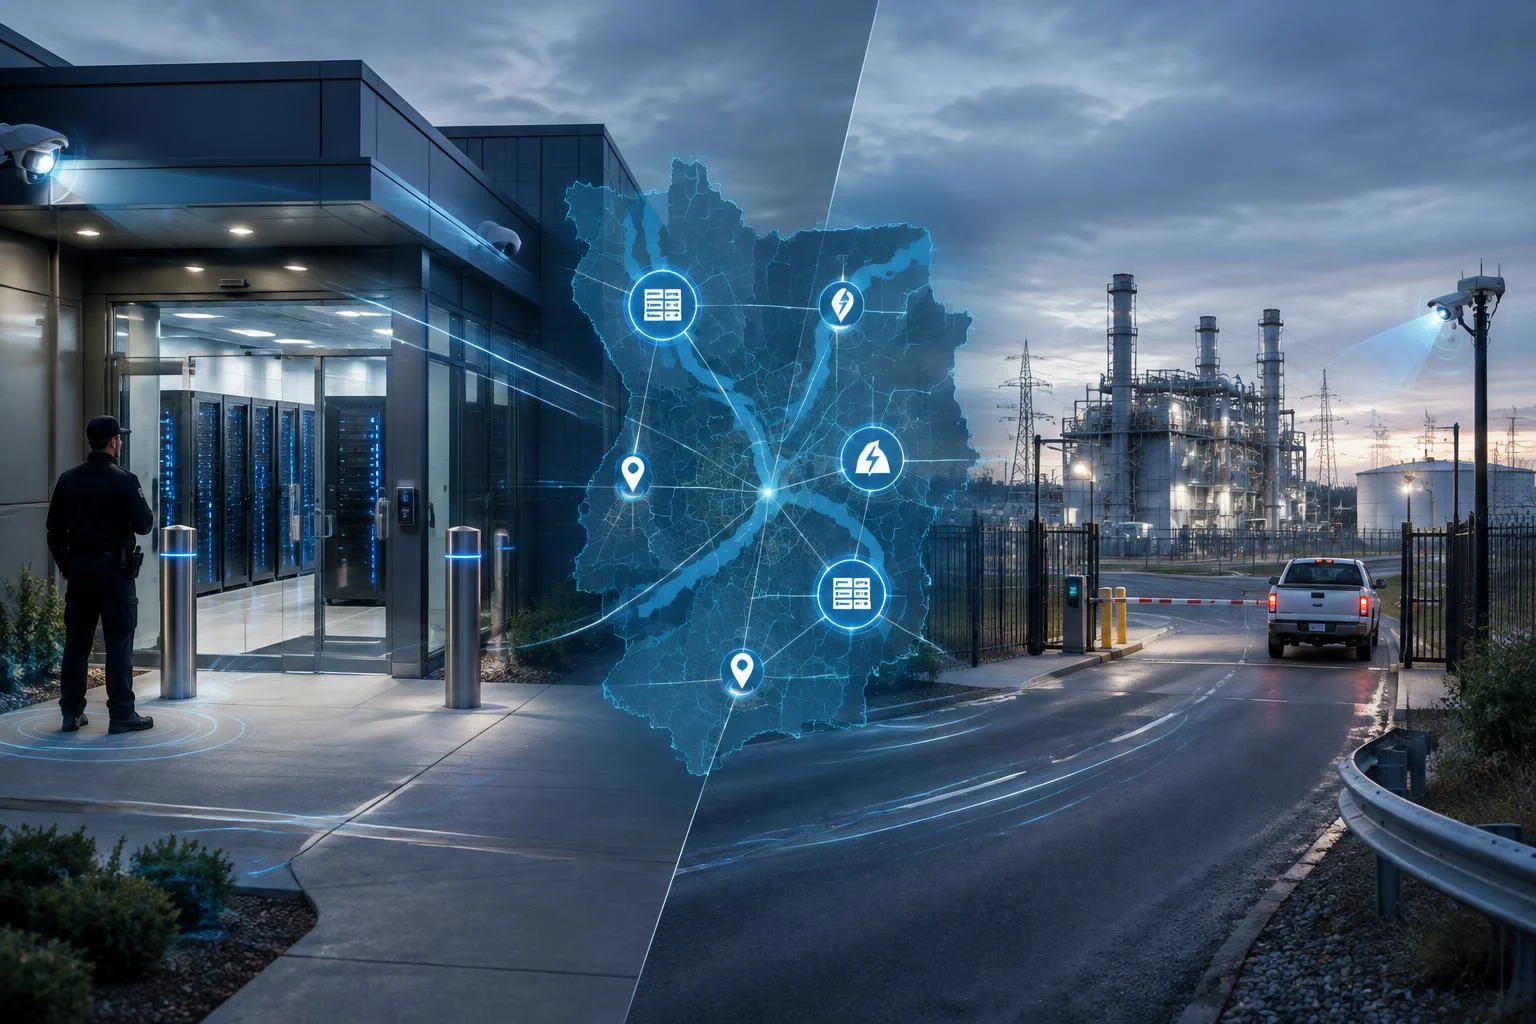
Une infrastructure devient critique dès que son indisponibilité menace la continuité d’un service, la sécurité des personnes ou l’activité d’autres organisations. Réseaux d’eau et d’énergie, centres de données, sites industriels, établissements de santé, télécommunications et transports ont un point commun : une intrusion, un acte de vandalisme ou une défaillance locale peut produire des effets en chaîne. La protection physique doit donc prévenir, détecter, ralentir et gérer l’incident.
Délimiter les actifs dont l’arrêt aurait un impact majeur
Le terme « infrastructure critique » ne désigne pas uniquement un grand réseau national. Dans une entreprise, il peut s’agir d’un local électrique, d’une salle serveur, d’un poste de supervision, d’une station de pompage, d’un dépôt de matières sensibles ou d’un système HVAC indispensable à la production. L’enjeu consiste à distinguer les équipements coûteux des actifs essentiels à la disponibilité du service.
Cartographier les dépendances avant les équipements
Un audit utile commence par une cartographie simple : quel actif alimente quel processus, qui y accède, par quel itinéraire et quelles seraient les conséquences d’un arrêt de quelques heures ou de plusieurs jours ? Il faut aussi intégrer les dépendances croisées. Un réseau informatique pilote souvent un équipement physique, tandis qu’une panne électrique peut neutraliser les caméras, les lecteurs de cartes ou la supervision à distance.
Chaque actif peut ensuite être classé selon son impact sur la sécurité, la production, la conformité, les clients et les partenaires. Cette hiérarchisation des risques évite de répartir le budget de manière uniforme. Elle concentre les protections renforcées sur les zones où une défaillance serait la plus dommageable.
Évaluer les scénarios d’intrusion et de perturbation sur le terrain
La protection physique des infrastructures critiques ne se limite pas au risque d’effraction. Elle couvre aussi le vol ciblé, le sabotage, le vandalisme, l’accès non autorisé d’un prestataire, l’intrusion par véhicule, les conditions météorologiques et les conséquences physiques d’une cyberattaque. Pour chaque scénario, il faut analyser le point d’entrée, le temps nécessaire à l’auteur, les moyens de détection et la capacité d’intervention.
| Menace | Vulnérabilité fréquente | Réponse prioritaire |
|---|---|---|
| Intrusion à pied | Clôture franchissable, angle mort | Détection périmétrique, éclairage, caméras |
| Accès interne abusif | Badges partagés ou droits trop larges | Contrôle d’accès par zones et traçabilité |
| Véhicule hostile | Accès direct à un bâtiment sensible | Bornes, portails et gestion des circulations |
| Sabotage discret | Armoire technique non sécurisée | Verrouillage, alerte d’ouverture et rondes |
Faire du site un système d’alerte opérationnel
Un site bien protégé ne se contente pas de signaler qu’une porte a été forcée. Il repère aussi les signaux faibles avant l’incident. Un portail ouvert hors plage horaire, une caméra régulièrement masquée, des passages inhabituels près d’un local technique ou une succession d’alarmes mineures doivent être rapprochés. Cette lecture de l’environnement transforme des événements isolés en indicateurs d’exposition et permet d’ajuster les rondes, les droits d’accès ou les consignes avant une rupture de service.
Construire une défense en profondeur, du périmètre à la zone sensible
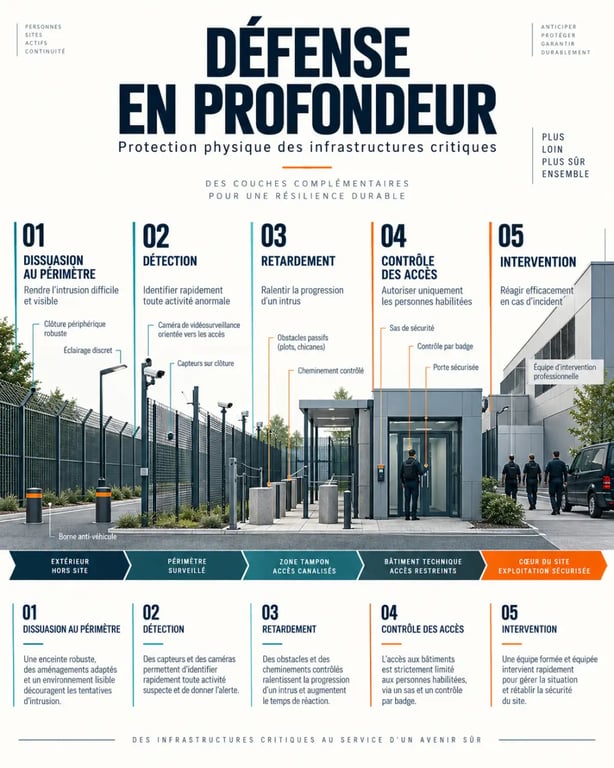
Une barrière unique est rarement suffisante. La défense en profondeur associe plusieurs couches : dissuasion à l’extérieur, détection au franchissement, retardement près des bâtiments, contrôle à l’entrée des zones sensibles et surveillance pendant l’exploitation. L’objectif n’est pas de rendre le site imprenable, mais de gagner le temps nécessaire pour qualifier l’alerte et intervenir.
- Périmètre : clôtures, murs, portails sécurisés, bornes anti-véhicule et éclairage dissuasif.
- Accès : serrures adaptées, lecteurs de cartes, badges nominatifs et, selon le niveau de risque, authentification biométrique.
- Détection : capteurs d’ouverture, détecteurs de mouvement et alertes supervisées.
- Observation : vidéosurveillance CCTV positionnée pour confirmer une alarme et documenter un incident.
- Intervention : procédures d’escalade, personnel formé, levée de doute et coordination avec les services d’urgence.
Le choix entre dispositifs techniques et présence humaine dépend de la configuration, des horaires, de l’isolement et de la criticité du site. Les missions de sécurité privée chez acisecurite peuvent compléter les équipements par des rondes, une présence dissuasive et une réaction encadrée face aux alertes.
Relier sûreté physique, cybersécurité et continuité d’activité
Caméras connectées, contrôle d’accès, automatismes et systèmes de gestion à distance sont des systèmes cyber-physiques. Un défaut de paramétrage numérique peut donc avoir une conséquence directe sur le terrain. Les identifiants administrateurs, les mises à jour, le cloisonnement réseau et la journalisation doivent être traités avec la même attention que les clés, les badges et les armoires techniques.
La continuité d’activité complète cette protection. Une entreprise doit prévoir un fonctionnement dégradé : accès manuel si le réseau tombe, alimentation de secours pour les équipements essentiels, contacts d’astreinte, consignes de mise en sécurité et modalités de reprise. Les exercices permettent de vérifier qu’une alerte est comprise, transmise et traitée dans des délais compatibles avec le service à préserver.
Passer de l’audit au cahier des charges priorisé
Un projet efficace ne commence pas par l’achat de caméras. Il commence par la définition des actifs critiques, des scénarios de menace et du niveau de protection attendu. Le cahier des charges doit préciser les zones à couvrir, les conditions environnementales, les temps de réaction, les exigences de disponibilité, les règles de conservation des images, les besoins de maintenance et les responsabilités de chaque intervenant.
- Visiter le site et relever les chemins d’accès, les angles morts et les zones de stockage.
- Évaluer l’impact d’un incident pour chaque actif et prioriser les écarts critiques.
- Définir une combinaison proportionnée de dissuasion, de détection, de retardement et d’intervention.
- Tester les alertes, les procédures et les moyens de secours avant la mise en service.
- Réviser le dispositif après un changement d’activité, un incident ou un renouvellement d’équipement.
Cette démarche fournit des critères objectifs pour comparer les solutions et les prestataires. Elle maintient un objectif central : préserver durablement la disponibilité des services essentiels.
- Optimiser la protection physique des infrastructures critiques : prioriser les actifs et les points d’accès - 24 septembre 2026
- Formation business analyst à Lyon : quel parcours choisir sans se tromper de niveau ? - 23 septembre 2026
- La marge nette révèle la rentabilité réelle, segment par segment - 22 septembre 2026
Articles qui pourraient vous intéresser :
 Vendre son entreprise : 5 étapes stratégiques pour maximiser votre prix de cession
 IA juridique gratuite : 4 outils pour décrypter vos contrats sans frais
 Business plan salon de coiffure : charges, trésorerie et seuil de rentabilité à cadrer
 La marge nette révèle la rentabilité réelle, segment par segment