Ingénieur cybersécurité : un métier technique, préventif et orienté vers la réponse aux incidents
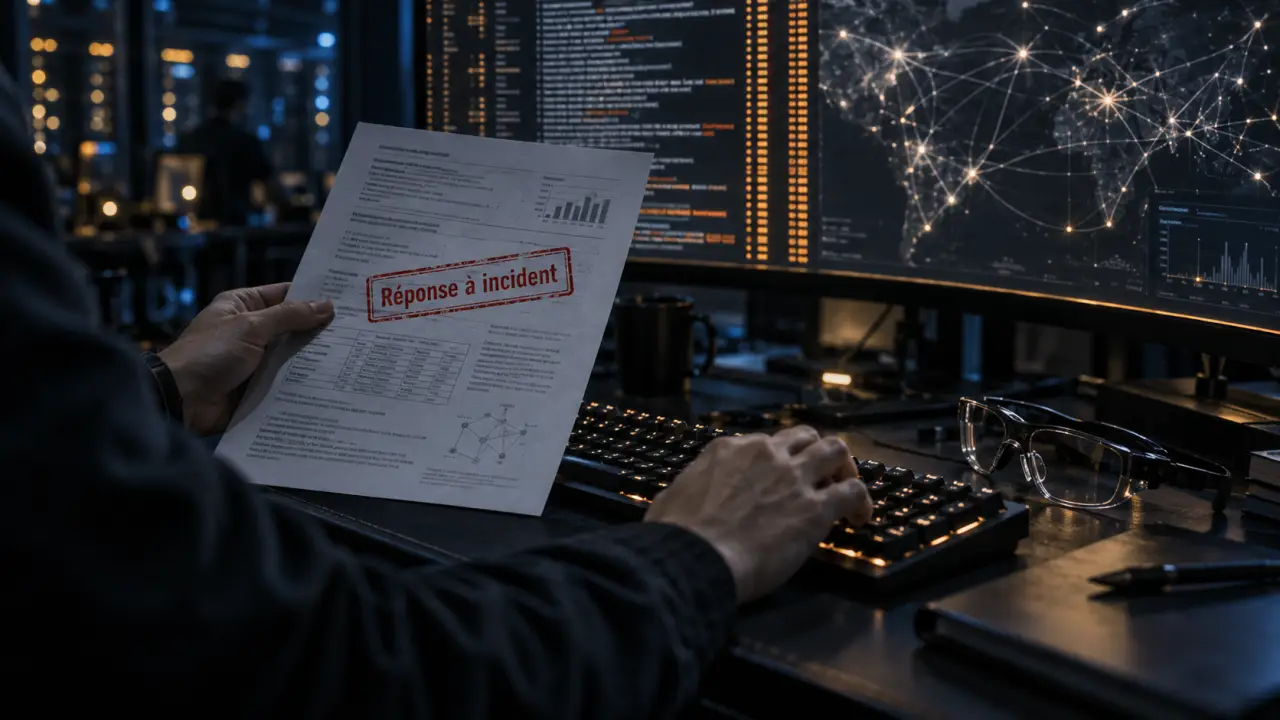
L’ingénieur cybersécurité protège les réseaux, les applications, les données et les postes de travail contre les intrusions, les malwares, le phishing et les violations de données. Son rôle ne consiste pas uniquement à intervenir après une attaque. Il évalue les risques, conçoit des protections adaptées et aide l’organisation à rester opérationnelle lorsqu’un incident survient.
Un métier à la croisée de la technique et de la gestion du risque
L’ingénieur cybersécurité travaille sur la sécurité du système d’information dans son ensemble. Selon son poste, il peut être intégré à une DSI, à un Security Operations Center (SOC), à une ESN, à une administration ou à une équipe de conseil. Il doit comprendre les usages métiers autant que les infrastructures techniques pour protéger ce qui compte réellement : les données sensibles, la continuité d’activité, les accès utilisateurs et les services numériques.
Quiz : Ingénieur Cybersécurité
Prévenir, détecter et répondre
Le métier repose sur trois temps complémentaires. En amont, l’ingénieur identifie les vulnérabilités grâce à des audits, des revues d’architecture ou des tests de sécurité. Au quotidien, il participe à la surveillance des alertes et à l’analyse des signaux inhabituels. Lorsqu’un incident est confirmé, il contribue à le contenir, à comprendre son mécanisme, puis à mettre en œuvre un correctif ou un palliatif.
La sécurité ne repose pas sur un seul outil installé à la périphérie du réseau. Elle s’organise en plusieurs couches : configuration des accès, segmentation, sauvegardes, mises à jour, journalisation, protection applicative et habitudes des utilisateurs. Ces mesures se renforcent mutuellement. Cette approche limite la propagation d’un incident et permet de retrouver plus rapidement un fonctionnement normal.
Des missions qui changent selon l’environnement de travail
Les responsabilités varient entre une grande entreprise, un cabinet de conseil et un SOC, mais l’objectif reste le même : réduire la surface d’attaque et améliorer la capacité de réaction. L’ingénieur cybersécurité documente ses choix pour que les équipes appliquent les règles de sécurité de façon durable.
- Auditer les systèmes d’information, les applications web, les réseaux et les points d’entrée afin de repérer les faiblesses techniques ou organisationnelles.
- Concevoir des architectures plus sûres, définir des règles de sécurité applicative et accompagner les projets dès leur phase de conception.
- Superviser les alertes, qualifier les incidents et suivre les actions dans des systèmes de tickets et des bases de connaissances.
- Répondre à une attaque en isolant un poste, en analysant les traces, en identifiant les accès non autorisés et en déployant des mesures correctives.
- Sensibiliser les équipes aux procédures, aux risques de phishing et aux bons réflexes de protection des données.
- Assurer une veille sur les vulnérabilités logicielles et matérielles, les malwares, les méthodes d’intrusion et les référentiels de bonnes pratiques.
Ne pas confondre ingénieur cybersécurité, analyste SOC et consultant
L’analyste SOC se concentre principalement sur la détection, l’analyse et la qualification des alertes de sécurité. Le consultant cybersécurité intervient souvent chez plusieurs clients pour auditer, formuler des recommandations ou piloter un projet. L’ingénieur cybersécurité dispose généralement d’un périmètre plus large, qui inclut la conception, l’intégration et l’amélioration continue des protections.
Ces frontières restent souples. Dans une petite équipe, une même personne peut participer à la réponse à incident, à l’audit et au déploiement de solutions. La taille de l’organisation influence donc fortement le contenu du poste et le degré de spécialisation attendu.
Les compétences à développer pour être crédible sur le terrain
Un bon niveau informatique est indispensable, mais la maîtrise technique doit s’accompagner de méthode. Il faut identifier une faille, évaluer son impact, expliquer la priorité de correction et vérifier que la mesure retenue ne perturbe pas les activités de l’entreprise.
| Compétence | Utilité dans le métier |
|---|---|
| Systèmes Windows et Linux | Comprendre les configurations, les droits, les journaux et les mécanismes d’administration. |
| Réseaux et protocoles | Analyser les flux, sécuriser les communications et repérer des comportements anormaux, notamment avec Wireshark. |
| Scripts et développement | Automatiser des contrôles, exploiter des données techniques ou comprendre une faiblesse applicative avec Python, Perl ou C. |
| Gestion des incidents | Détecter, qualifier, escalader, documenter et traiter une menace avec calme et traçabilité. |
| Communication | Traduire un risque technique en décision compréhensible pour la direction et les équipes métiers. |
La rigueur, la curiosité et la capacité d’organisation sont particulièrement recherchées. Une alerte n’est pas automatiquement une attaque. À l’inverse, un détail technique peut révéler une compromission sérieuse. L’ingénieur doit donc raisonner avec prudence, préserver la confidentialité et travailler avec les administrateurs, les développeurs, les responsables métiers et les juristes.
Études et parcours : construire une spécialisation progressive
Un niveau bac+4/5 est couramment indiqué pour le métier, et le bac+5 est souvent attendu pour les postes d’ingénieur dans les grandes structures. Les profils bac+3 peuvent néanmoins accéder à des fonctions techniques, puis évoluer grâce à l’expérience, à une spécialisation ou à une reprise d’études.
Les voies les plus adaptées
Après le bac, un parcours en informatique, réseaux, systèmes ou électronique permet d’acquérir les bases nécessaires. Il peut se poursuivre en école d’ingénieur avec une spécialisation en cybersécurité, en master cybersécurité ou dans une école spécialisée. Pour comparer les formations, il faut regarder la place accordée aux réseaux, aux systèmes, à la sécurité applicative, à la cryptographie, à l’audit, à la cyberdéfense et à la gestion des incidents.
- Un BUT ou une licence fournit une base pertinente en informatique et prépare à une poursuite d’études.
- Un diplôme d’ingénieur ou un master apporte une spécialisation approfondie et facilite l’accès aux postes à responsabilité.
- L’alternance et les stages confrontent l’étudiant aux outils, aux procédures et aux contraintes réelles d’une équipe sécurité.
- La formation continue peut convenir à une reconversion, à condition de consolider d’abord les fondamentaux en systèmes et réseaux.
Pour choisir une formation, il est utile d’examiner les projets pratiques, les périodes en entreprise et la possibilité d’aborder plusieurs spécialités. Une formation trop étroite peut limiter les premières candidatures, tandis qu’un socle technique solide laisse le choix entre sécurité des réseaux, sécurité applicative, audit, pentest et réponse à incident.
Salaire, recrutements et évolutions possibles
La rémunération dépend de l’expérience, de la localisation, de la taille de l’employeur, des astreintes éventuelles et du niveau de responsabilité. Un débutant peut viser environ 31 000 € bruts annuels, soit environ 2 600 € bruts par mois. D’autres repères indiquent 3 000 € bruts pour un débutant et 5 000 € bruts pour un profil confirmé. Selon l’APEC, le salaire annuel moyen cité est de 48 800 € bruts, soit environ 4 100 € bruts mensuels.
Les perspectives d’emploi sont diversifiées. Les entreprises de tous secteurs, les administrations, les collectivités, les ESN, les data centers et les SOC recherchent des compétences pour sécuriser leurs services. Parmi les offres APEC citées, 34 % recherchent des profils ayant moins de 2 ans d’ancienneté. Les jeunes diplômés disposent donc de portes d’entrée, notamment lorsqu’ils peuvent s’appuyer sur une expérience de stage ou d’alternance.
Évoluer sans quitter la cybersécurité
Avec l’expérience, l’ingénieur peut devenir expert en sécurité applicative, architecte sécurité, consultant, responsable de la réponse à incident ou responsable de la sécurité des systèmes d’information. Il peut aussi se diriger vers le pilotage de la gouvernance, la gestion des risques et la conformité.
Ces évolutions reposent sur l’actualisation régulière des compétences techniques, mais aussi sur la confiance acquise dans la gestion de situations sensibles. La capacité à documenter les décisions, à coordonner plusieurs équipes et à expliquer les risques devient alors aussi importante que la maîtrise des outils.
- Ingénieur cybersécurité : un métier technique, préventif et orienté vers la réponse aux incidents - 4 octobre 2026
- Tableau de flux de trésorerie : pourquoi le bénéfice ne suffit pas à payer les factures - 3 octobre 2026
- Diagnostic cybersécurité : 8 jours pour cartographier les risques ou 1 h 30 pour engager les premières actions ? - 2 octobre 2026
Articles qui pourraient vous intéresser :
 Maintenance informatique à La Défense : 30 minutes d’intervention, sécurité totale et infogérance illimitée
 Développer un nouveau produit : 6 étapes pour transformer vos idées en succès commercial
 Hyperconvergence : calcul, stockage, réseau et virtualisation réunis dans une seule plateforme
 Web dev IA : choisir les bons outils pour coder, tester et garder le contrôle