La cybersécurité bancaire protège les fonds, les données et la continuité des services
Ce que protège réellement la cybersécurité bancaire
La cybersécurité bancaire regroupe les moyens employés pour préserver la confidentialité, l’intégrité et la disponibilité des informations et des systèmes. Elle concerne les applications mobiles, la banque en ligne, les réseaux internes, les serveurs, les systèmes de paiement, les données stockées dans le cloud et les interfaces utilisées par les partenaires.
L’enjeu est double. Il faut empêcher l’accès à des informations sensibles, comme les coordonnées bancaires ou les pièces d’identité, tout en garantissant qu’une transaction ne sera ni modifiée ni interrompue. Un service indisponible, même sans fuite de données, peut empêcher un client de consulter son solde, de valider un achat ou de réaliser un virement important.
Pourquoi le secteur bancaire attire les cybercriminels
Les banques concentrent des actifs financiers, des données exploitables et des infrastructures critiques. La digitalisation améliore l’expérience client, mais elle multiplie aussi les points d’accès : smartphone, messagerie, API, terminal de paiement, poste de travail ou fournisseur externe. Une fraude réussie peut générer un gain immédiat pour l’attaquant. Une fuite de données peut ensuite alimenter d’autres tentatives d’usurpation d’identité.
La confiance est aussi directement exposée. Une attaque peut entraîner des pertes financières, perturber les opérations, dégrader la réputation d’une marque et déclencher des obligations de notification. La cybersécurité doit donc s’inscrire dans la continuité d’activité, et pas uniquement dans la gestion informatique.
Les menaces qui visent les clients, les paiements et les systèmes
Les attaques bancaires ne suivent pas un scénario unique. Certaines ciblent directement un client pour obtenir ses codes ; d’autres cherchent à bloquer l’infrastructure ou à contourner les contrôles internes. Le tableau ci-dessous distingue les principaux mécanismes et les réponses adaptées.
| Menace | Objectif ou symptôme | Impact possible | Réponse de sécurité |
|---|---|---|---|
| Phishing et ingénierie sociale | Message, appel ou faux site cherchant à capter des identifiants | Connexion frauduleuse, virement non autorisé | Authentification multifacteur, filtrage, sensibilisation et signalement |
| Ransomware | Chiffrement ou blocage de données et de serveurs | Indisponibilité des services, interruption opérationnelle | Sauvegardes, segmentation, surveillance et plan de reprise |
| DDoS | Afflux de requêtes destiné à saturer un service | Banque en ligne ou application inaccessible | Protection réseau, supervision et capacités de continuité |
| Usurpation d’identité | Utilisation abusive de données personnelles ou de documents | Ouverture de compte ou fraude au paiement | Vérification renforcée, détection d’anomalies et traçabilité |
| Manipulation de données | Modification non autorisée d’informations ou d’ordres | Erreur comptable, fraude ou perte de confiance | Contrôles d’accès, journalisation et validation des opérations |
La fraude ne se limite pas au piratage technique
Le phishing reste une porte d’entrée fréquente, car il exploite l’urgence, la peur ou la confiance accordée à une marque connue. Un message invitant à « sécuriser » un compte peut conduire vers une page imitée. Au premier semestre 2023, les fraudes aux moyens de paiement ont progressé de 16,9 % en volume et de 5,4 % en valeur, avec 4,1 millions d’opérations frauduleuses enregistrées. Ces chiffres montrent que la fraude aux paiements associe souvent technique, manipulation psychologique et exploitation de données volées.
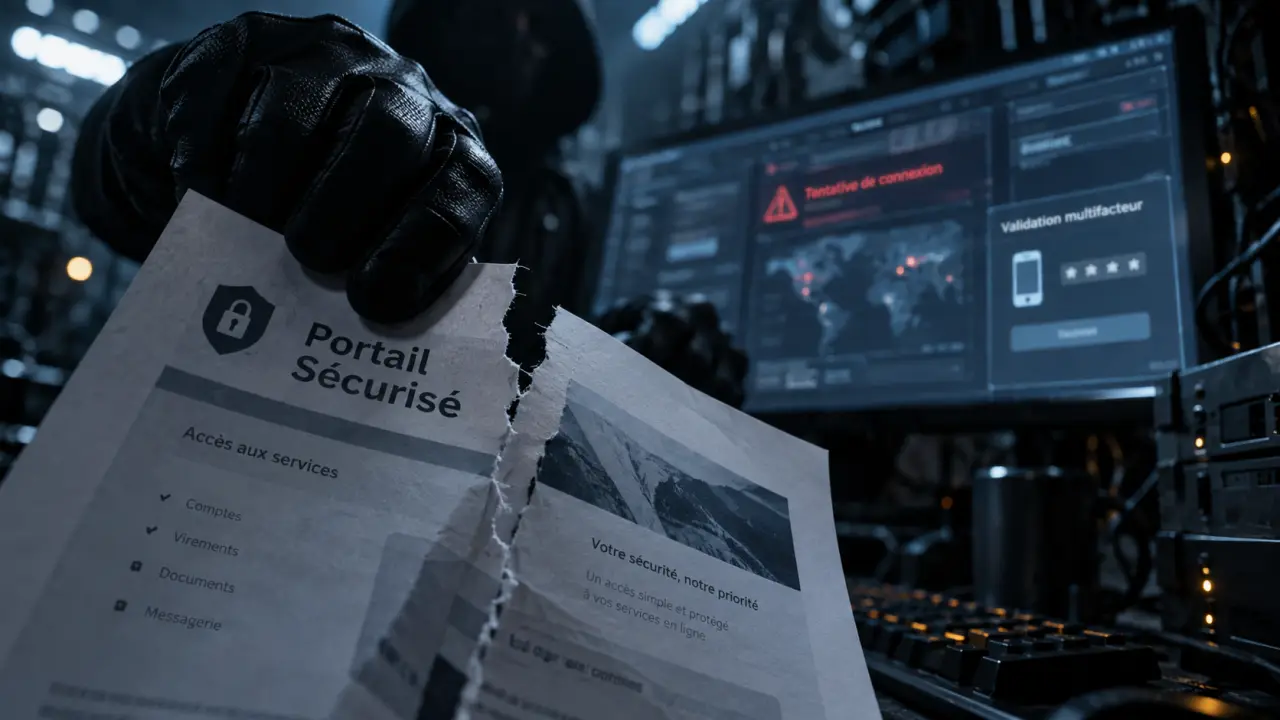
Un faux portail bancaire agit comme un masque. Il ne cherche pas forcément à forcer une serrure informatique, mais à reproduire les repères visuels qui diminuent la vigilance. Le bon réflexe consiste à vérifier l’adresse du site, à éviter les liens reçus par message et à saisir soi-même l’adresse habituelle. Un code de validation ne doit jamais être communiqué par téléphone ou par messagerie. La pression temporelle, la demande d’un secret ou le changement soudain de destinataire doivent alerter.
Protection, détection et réponse : les défenses d’une banque
Une stratégie efficace ne repose pas sur un outil unique. Elle associe la prévention des accès non autorisés, la détection précoce des comportements suspects et la capacité à limiter les effets d’un incident. Cette organisation aide à sécuriser les transactions sans rendre chaque parcours client inutilement complexe.
Réduire la surface d’attaque dès l’accès
L’authentification multifacteur ajoute une preuve d’identité au mot de passe : validation sur un appareil, code temporaire ou caractéristique biométrique selon le parcours. Elle réduit le risque qu’un identifiant dérobé suffise à accéder à un compte. En interne, le principe du privilège minimum limite chaque collaborateur, application ou prestataire aux ressources nécessaires à sa mission.
Les pare-feu, le renforcement des serveurs, le chiffrement des données et la sécurité des terminaux complètent ce dispositif. La segmentation des réseaux limite aussi la propagation d’une compromission localisée vers les systèmes les plus sensibles, notamment ceux qui traitent les paiements.
Détecter l’anormal avant qu’il ne devienne critique
La surveillance continue analyse les événements de sécurité : connexion inhabituelle, ajout d’un bénéficiaire, montant incohérent, accès depuis un équipement inconnu ou comportement anormal d’un compte technique. L’analyse comportementale et les outils d’intelligence artificielle peuvent aider à prioriser les alertes. Une décision sensible doit toutefois reposer sur des contrôles adaptés et une expertise humaine.
Les tests de pénétration, les audits et la gestion des vulnérabilités servent à identifier les faiblesses avant un attaquant. Ils doivent couvrir les applications mobiles, les interfaces de programmation, les environnements cloud et les dépendances chez les prestataires essentiels.
Après une alerte : contenir, communiquer, restaurer
Une banque ne peut pas partir du principe qu’aucun incident ne surviendra. Sa résilience dépend de sa capacité à reconnaître une alerte, à la qualifier puis à agir sans désorganiser l’ensemble de ses services. Une cellule de crise réunit généralement les équipes sécurité, informatique, métier, conformité, communication et direction pour coordonner les décisions.
- Isoler et contenir : désactiver un accès compromis, segmenter un système atteint ou suspendre une opération suspecte.
- Évaluer : déterminer les données, comptes, services et prestataires potentiellement concernés grâce aux journaux d’événements.
- Informer : communiquer clairement avec les clients, les collaborateurs et les autorités concernées lorsque la situation l’exige.
- Restaurer : remettre les services en fonctionnement depuis des sauvegardes vérifiées, contrôler l’intégrité des données et suivre les effets résiduels.
- Améliorer : tirer un retour d’expérience, corriger la faille et ajuster les procédures de détection.
Les plans de continuité d’activité et de reprise ne sont pas de simples documents. Ils doivent être testés pour vérifier qu’un service prioritaire peut fonctionner en mode dégradé et que les données peuvent être restaurées dans des conditions maîtrisées.
Conformité, compétences et responsabilité partagée
La réglementation encadre la protection des données, les paiements et la gouvernance des risques dans le secteur bancaire. Le RGPD impose une attention particulière aux données personnelles. PCI DSS concerne la sécurité des données de cartes de paiement. ISO/IEC 27001 fournit un cadre de management de la sécurité de l’information, tandis que le NIST propose des référentiels pour structurer l’identification, la protection, la détection, la réponse et la restauration. Les exigences de lutte contre le blanchiment et le financement du terrorisme, souvent désignées par LCB-FT ou BSA/AML selon les cadres, renforcent aussi les contrôles sur les opérations à risque.
La conformité ne remplace pas la sécurité opérationnelle. Une banque a besoin de spécialistes capables de gérer les accès, d’analyser les incidents, d’auditer les fournisseurs, de protéger les infrastructures et de dialoguer avec les équipes métier. La formation continue des collaborateurs compte tout autant : un courriel frauduleux peut atteindre un service financier, un conseiller ou un administrateur.
La sécurité relève enfin d’une responsabilité partagée. La banque doit concevoir des parcours robustes et intervenir face aux signaux de fraude. Le client doit protéger ses codes, contrôler ses opérations et signaler rapidement toute anomalie. Cette coopération aide à préserver les fonds, les données bancaires et la confiance dans les services numériques.
- La cybersécurité bancaire protège les fonds, les données et la continuité des services - 12 octobre 2026
- Le conseil en stratégie éclaire les décisions qui engagent la direction générale - 11 octobre 2026
- Cours en ligne cybersécurité : 11 modules gratuits avant de payer pour une certification - 10 octobre 2026
Articles qui pourraient vous intéresser :
 ERP pour agence de communication : 5 leviers pour sécuriser vos marges et booster la créativité
 Cyberattaques contre les banques françaises : 1,2 million de comptes exposés et 4 réflexes de protection
 Lancer un business en ligne : 5 modèles rentables et étapes clés pour réussir sans stock
 Tableau de flux de trésorerie : pourquoi le bénéfice ne suffit pas à payer les factures